



Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новую реальность можно создать с использованием СКРД Diamond ACS – этот продукт позволяет с одного рабочего места управлять Аккордами-АМДЗ (СДЗ уровня платы расширения) и Аккордами-MKT (СДЗ уровня BIOS).

Системы, построенные единообразно, состоящие из однотипных СВТ, одинаково защищенных, постепенно переходят из жизни в сказки, а управлять системами через «единое окно» хочется все больше.

Спрос рождает предложение даже в самых сложных сегментах действительности, и вот, вышла новая версия средства контроля и разграничения доступа (СКРД) Diamond ACS, в которой реализована глубокая интеграция с СДЗ семейства Аккорд.

Результатом интеграции стала возможность с одного рабочего места управлять всеми базовыми функциями Аккордов на подконтрольных объектах (то есть на тех СВТ, которыми управляет Diamond ACS), причем независимо от того, Аккорды-АМДЗ или Аккорды-MKT установлены на этих подконтрольных объектах. На любой из рабочих станций теперь можно удаленно заводить и редактировать пользователей в СДЗ, устанавливать или менять им идентификаторы и пароли, блокировать, удалять, просматривать данные о них, а также журналы событий, и, что крайне важно, управлять контролем целостности.

Управление контролем целостности через Diamond ACS включает в себя:

  1. Настройку и просмотр списков контроля целостности в Аккордах (важно иметь в виду, что списки, созданные локально, при использовании этой возможности будет уже нельзя применять, они будут сбрасываться, так как приоритетны настройки, заданные централизованно).
  2. Пересчет контрольный сумм и запись этого факта в журнал.
  3. Просмотр журнала.

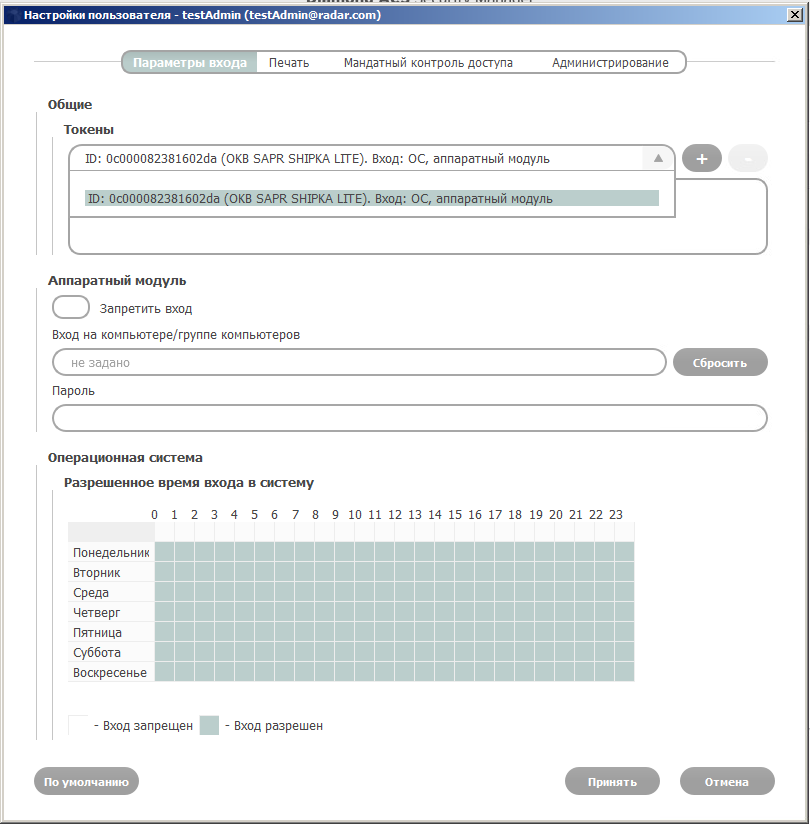
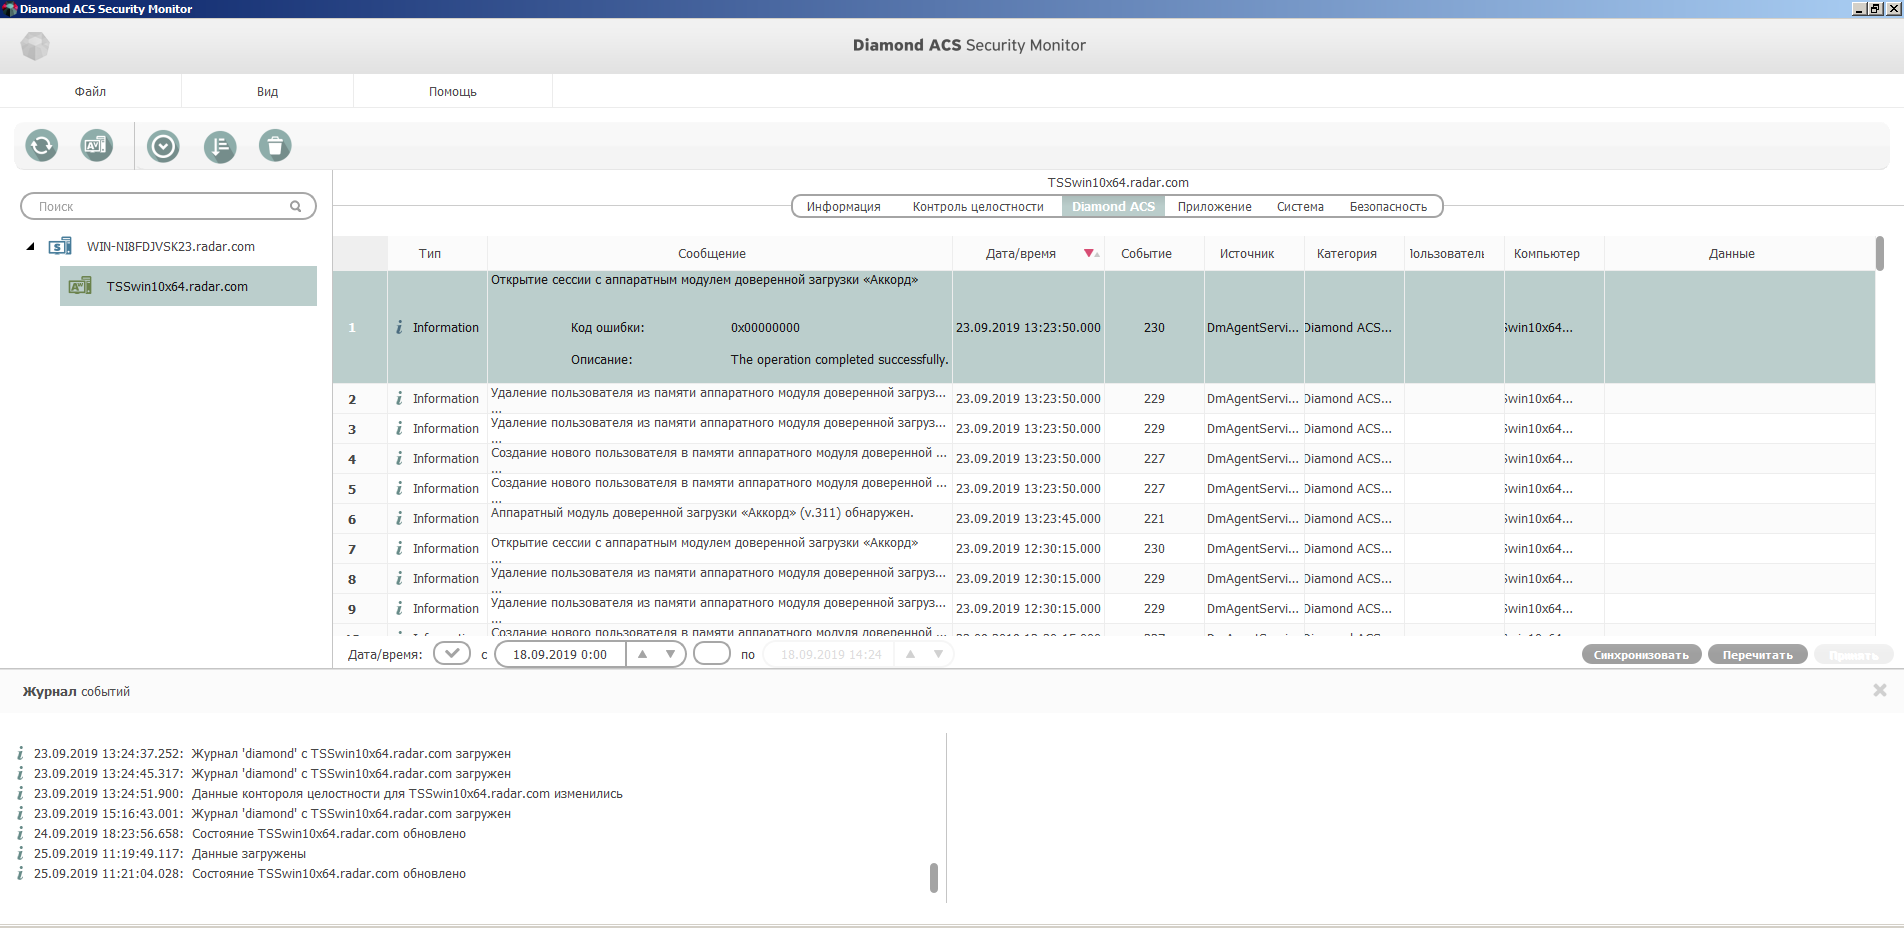
Для наглядности несколько скриншотов. Вот так выглядит просмотр настроек пользователя:

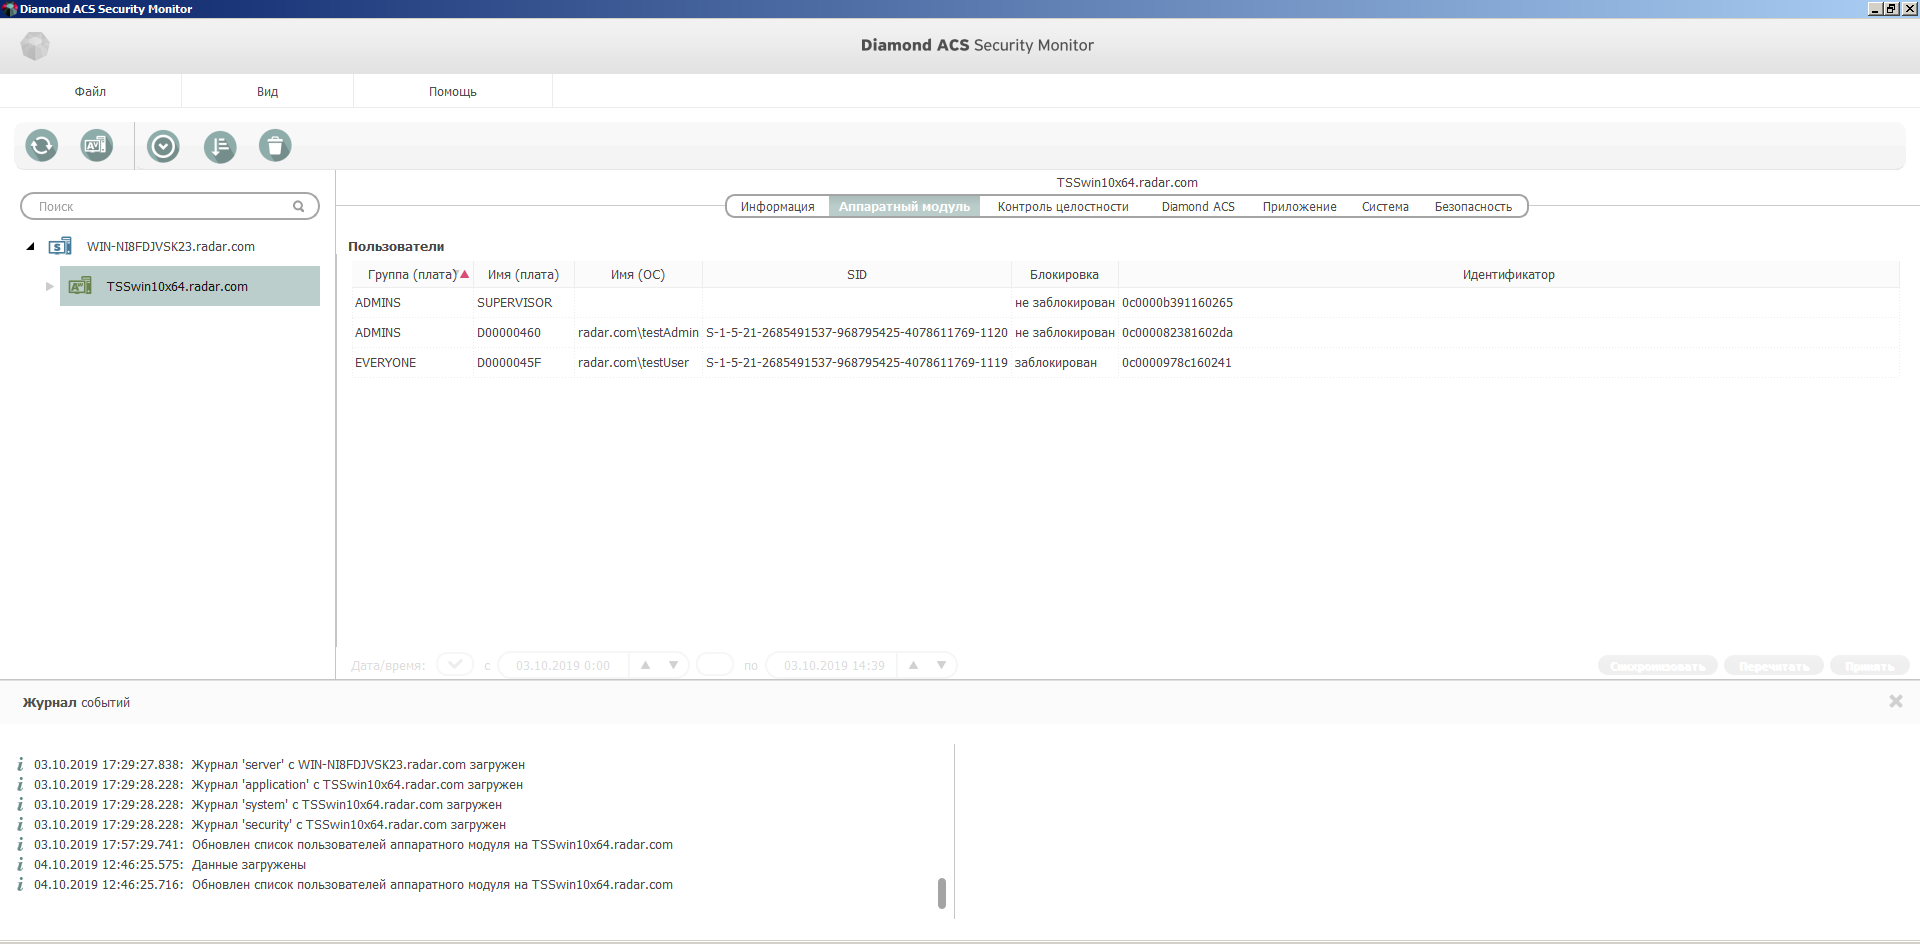
А вот так – просмотр списка пользователей:

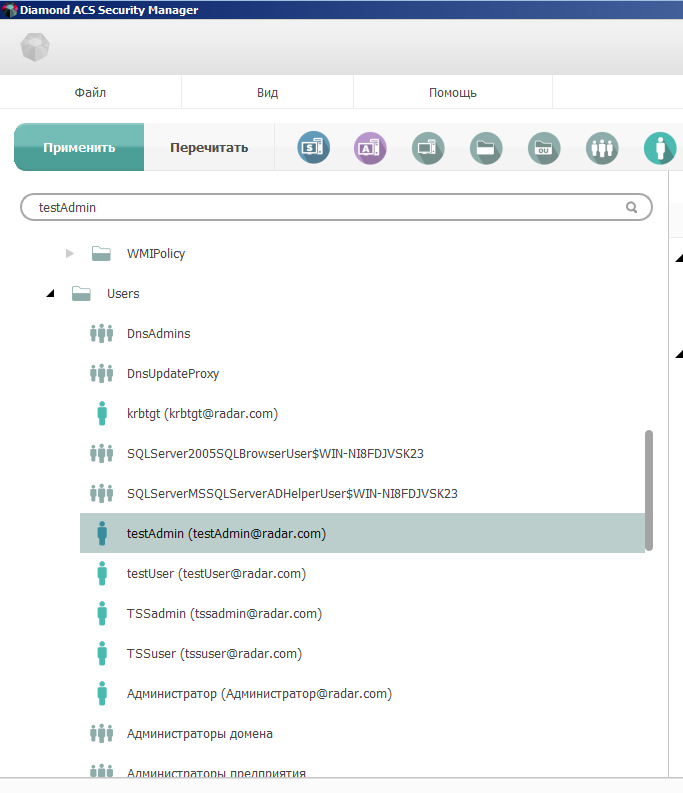
Так – создание пользователя и постановка на контроль:

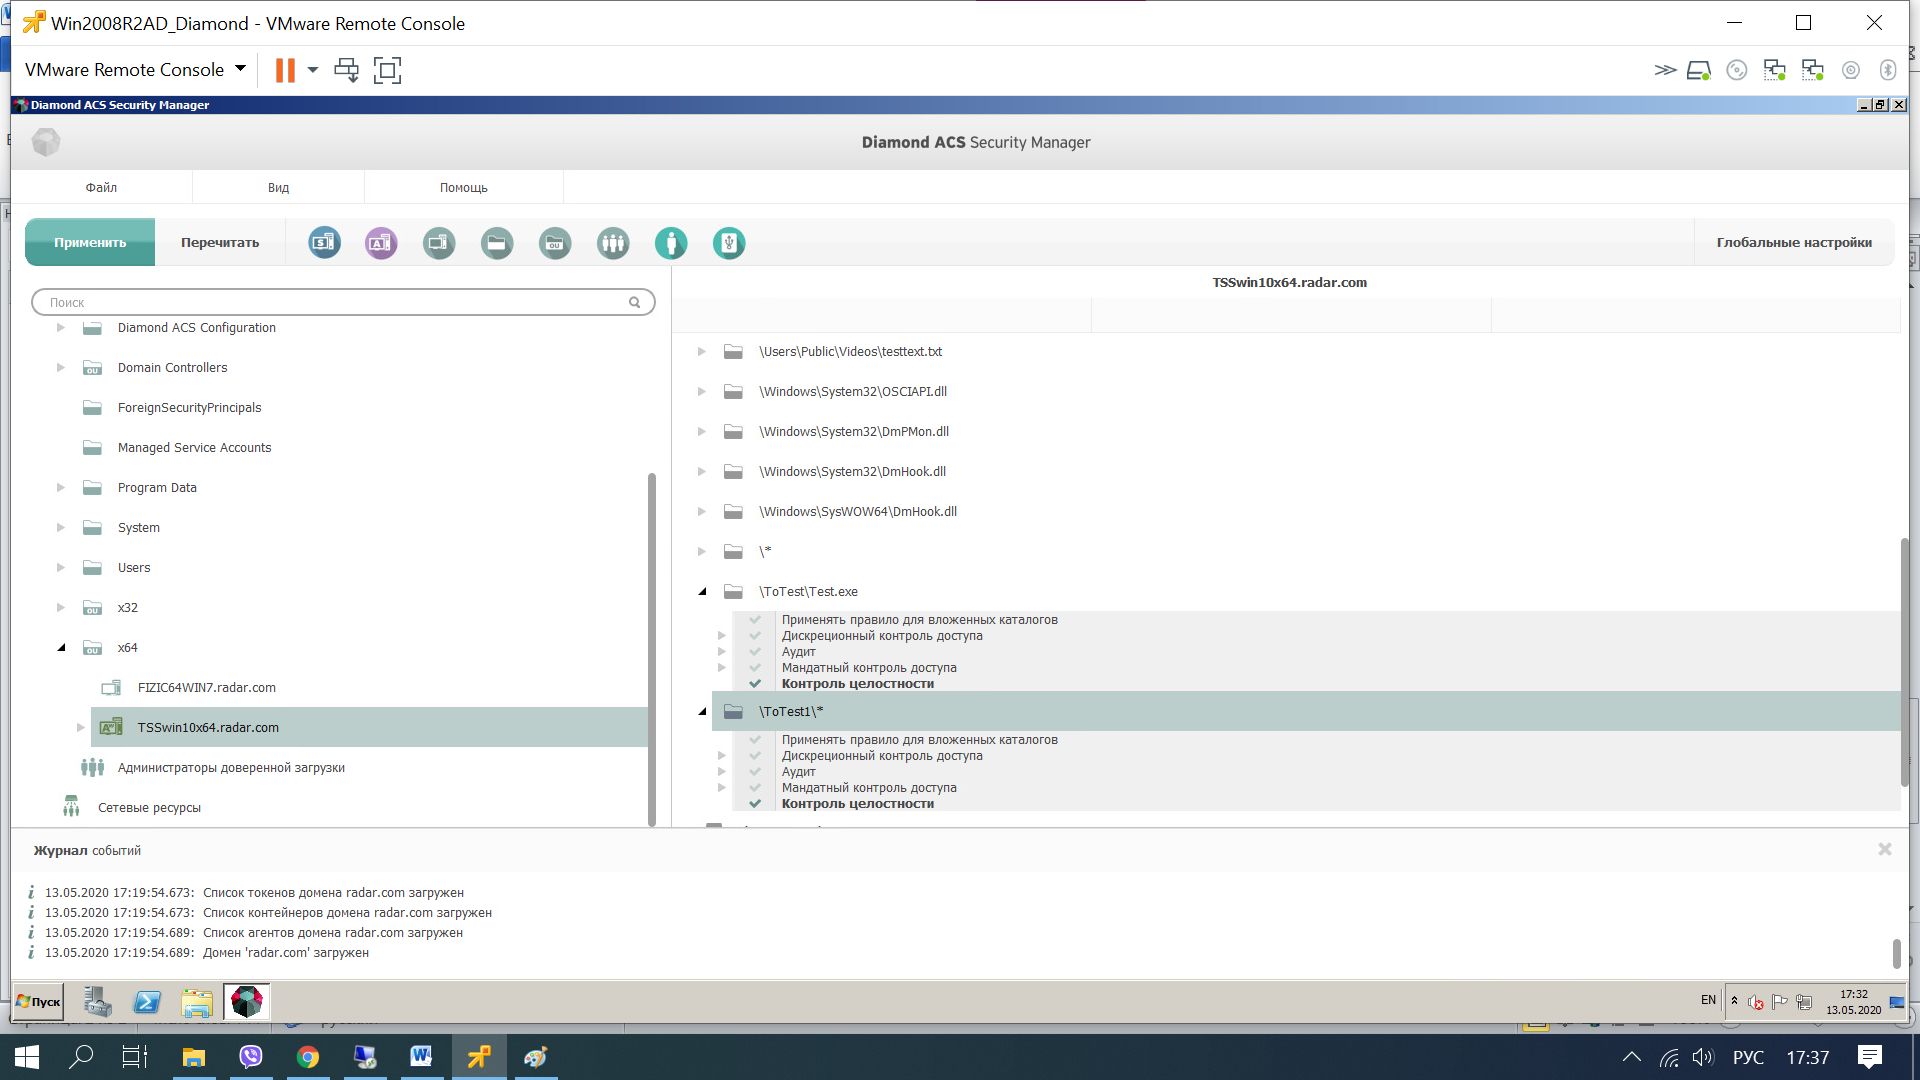
А так – просмотр журналов:

Приобрести продукт можно как одновременно с СДЗ, так и отдельно – в ОКБ САПР или у его партнеров.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru