



В Google Play нашли банковский троян, маскирующийся под защитный софт

В Google Play нашли банковский троян, маскирующийся под защитный софт

В Google Play нашли банковский троян, маскирующийся под защитный софт

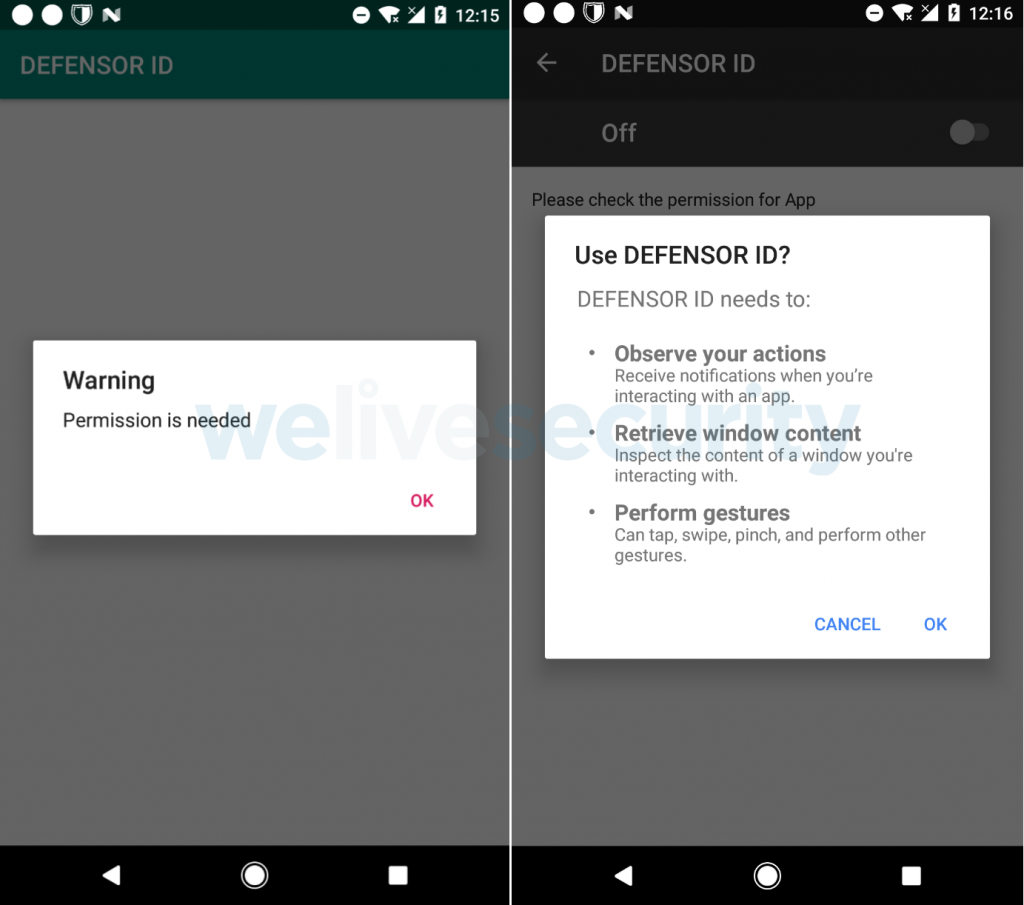
В официальном магазине приложений для Android обнаружили банковский троян, маскирующийся под защитную программу. Приложение располагается в разделе «Образование» Google Play Store под именем DEFENSOR ID.

На злонамеренный софт обратили внимание специалисты антивирусной компании ESET. По их словам, автор DEFENSOR ID пытается убедить пользователей, что его приложение повышает безопасность с помощью сквозного шифрования.

На самом же деле после установки банковский троян запрашивает ряд разрешений в системе Android. Невнимательный пользователь может и не заметить, что некоторые из этих разрешений критически значимые — например, изменение системных настроек.

Если пользователь предоставит DEFENSOR ID необходимые права, вредоносное приложение сможет считывать текст из любого приложения (коды 2FA, СМС-сообщения и учётные данные).

Это значит, что все логины и пароли отправятся на сервер злоумышленников, после чего последние смогут получить доступ к аккаунтам онлайн-банков, социальных сетей и почтовому ящику жертвы.

Также сотрудники ESET обнаружили связанное с DEFENSOR ID приложение под названием Defensor Digital. Их объединяет общий командный сервер (C&C). В настоящее время вредоносы удалены из магазина.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru