



iOS 14 целиком попала у руки хакеров, джейлбрейкеров и исследователей

iOS 14 целиком попала у руки хакеров, джейлбрейкеров и исследователей

iOS 14 целиком попала у руки хакеров, джейлбрейкеров и исследователей

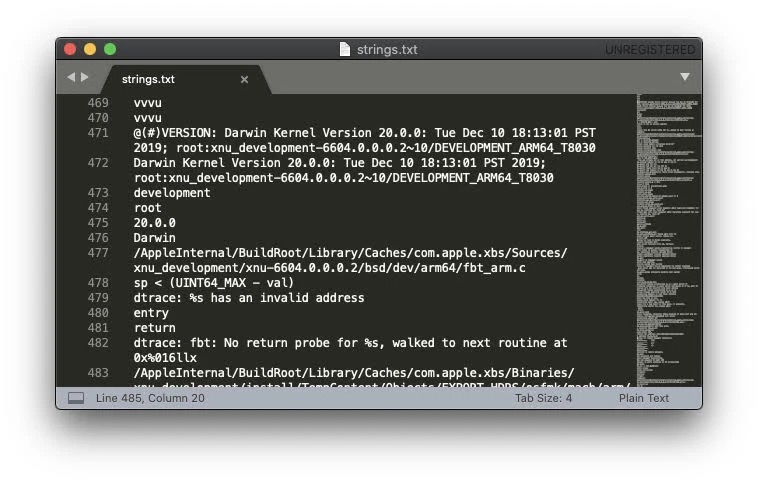
У разработчиков Apple сейчас наверняка болит голова из-за утечки исходного кода ещё не вышедшей iOS 14. Сообщается, что доступ к новой версии операционной системы получили исследователи в области кибербезопасности, блогеры и хакеры.

До релиза iOS 14 остаётся ещё около восьми месяцев. Уже мало кого удивишь различными утечками информации, скриншотами и описаниями новых функций, которые так или иначе просачиваются в Сеть на этом этапе.

Однако в этот раз Apple придётся иметь дело с гораздо более серьёзной проблемой — утечкой операционной системы целиком.

Точный источник утечки пока не удалось установить, однако в сообществе любителей джейлбрейка ходят слухи, что некто посторонний смог получить iPhone 11, используемый исключительно разработчиками для тестирования новой версии ОС. На смартфоне якобы была установлена iOS 14, датированная декабрём 2019 года.

Эти же источники утверждают, что третье лицо выкупило устройство для тестирования у вендоров в Китае за «тысячи долларов», после чего это же лицо извлекло полную сборку iOS 14 и разослало её джейлбрейкерам и хакерам.

К слову, изданию 9to5Mac удалось заполучить полный образ готовящейся к выходу операционной системы от Apple. Нашлись и здравомыслящие люди, разославшие сборку исследователям в области кибербезопасности, чтобы последние изучили её на наличие уязвимостей. Если специалисты найдут серьёзные проблемы безопасности, у Apple будет время на их устранение.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru