



Беспечный хакер слил исходный код GhostDNS в руки Avast

Беспечный хакер слил исходный код GhostDNS в руки Avast

Беспечный хакер слил исходный код GhostDNS в руки Avast

Исходный код набора эксплойтов GhostDNS забавным образом попал прямиком в руки экспертов из Avast. Благодаря этой случайности антивирусная компания смогла провести анализ компонентов вредоноса и описать его функциональные возможности.

Злоумышленники используют GhostDNS для осуществления CSRF-запросов и изменения настроек DNS. Таким образом они могут перенаправлять пользователей на фишинговые страницы.

Конечная цель операторов GhostDNS — похитить учётные данные от банковских сервисов и других аккаунтов.

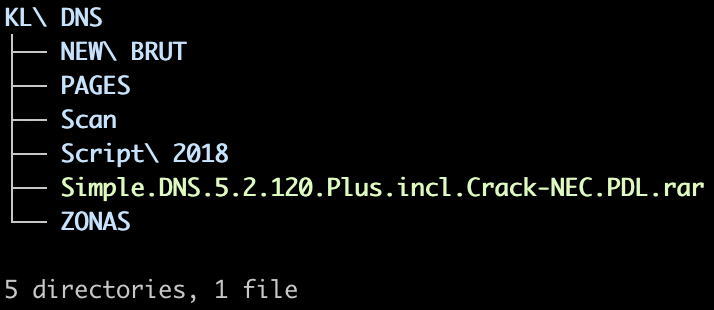
В один прекрасный день исходный код всего набора эксплойтов (а также фишинговых страниц) был запакован в RAR-архив и загружен на платформу общего доступа. За этим стоял некий неосмотрительный киберпреступник.

Беспечность последнего заключалась в отсутствии банального пароля, который бы защитил архив с исходным кодом. Более того, горе-хакер, у которого был установлен антивирус Avast, оставил активным компонент Web Shield, отвечающий за защиту от вредоносного веб-контента.

В результате такой халатности защитные механизмы Avast смогли проанализировать содержимое архива.

«Мы загрузили соответствующий файл — KL DNS.rar — и обнаружили полный исходный код набора эксплойтов GhostDNS», — пишут представители чешского антивирусного гиганта.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru