



Apple выпустила iOS 13.5 с API для отслеживания носителей SARS-CoV-2

Apple выпустила iOS 13.5 с API для отслеживания носителей SARS-CoV-2

Apple выпустила iOS 13.5 с API для отслеживания носителей SARS-CoV-2

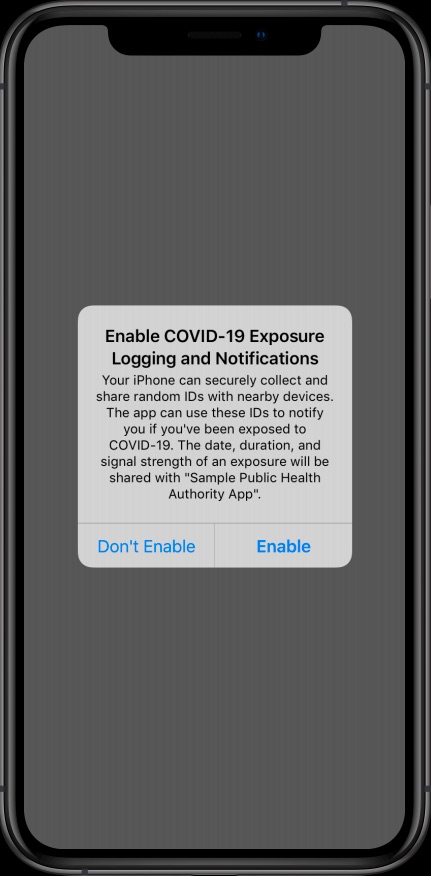
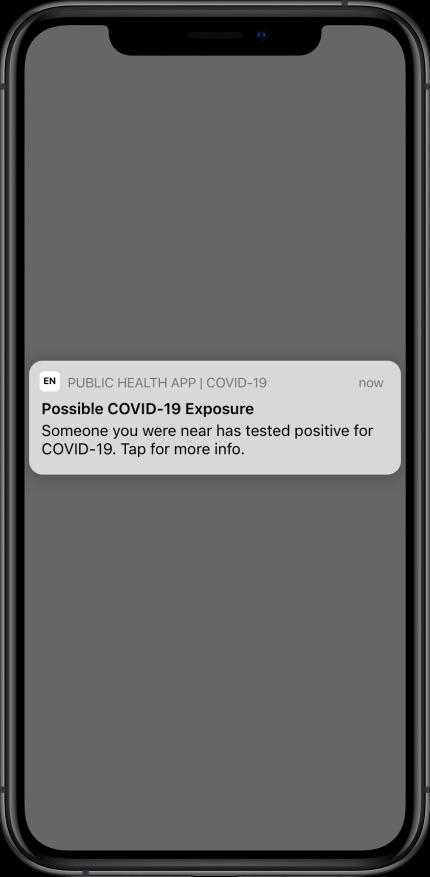
Вчера вечером пользователи мобильных операционных систем iOS и iPadOS получили новые минорные версии — iOS 13.5 и iPadOS 13.5. Apple отметила, что в этих релизах нет патчей для уязвимостей, однако стоит обратить внимание на другой нюанс: купертиновцы сделали первые шаги в сторону отслеживания распространения коронавирусной болезни COVID-19.

Речь идёт об Exposure Notification API, который в последнее время активно обсуждается экспертами по защите информации. Этот API Apple разработала совместно со специалистами Google.

Согласно планам обеих корпораций, Exposure Notification API должен помочь властям многих стран выработать стратегию по борьбе с локальным распространением инфекции COVID-19.

При этом нет никакого навязывания, утверждают техногиганты — использовать API для отслеживания контактов людей можно по желанию. Пользователь, например, должен подписаться на соответствующие уведомления, что можно сделать только после подтверждения положительного теста.

Помимо нового API, Apple упростила процесс разблокировки устройств iPhone для людей, носящих маски. Суть в том, что теперь устройство детектирует защитную повязку на вашем лице, после чего быстро перенаправляет на ввод кода-пароля. В целом процесс получился более быстрый и плавный.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru