



В Украине пойман киберпреступник, продававший миллиарды учётных данных

В Украине пойман киберпреступник, продававший миллиарды учётных данных

В Украине пойман киберпреступник, продававший миллиарды учётных данных

Служба безопасности Украины (СБУ) задержала киберпреступника, известного под псевдонимом Sanix. Его обвиняют в продаже «миллиардов украденных учётных данных» на хакерских форумах и в каналах Telegram.

Правоохранители арестовали предполагаемого преступника в Ивано-Франковске. На данный момент в интересах следствия настоящее имя «хакера» не раскрывается.

Однако уже известно, что у пользователя под ником Sanix за плечами богатая история активности на форумах, посвящённых киберпреступной тематике. Впервые Sanix «засветился» на одной из таких площадок в 2018 году.

Злоумышленник выступал посредником при продаже украденных у пользователей учётных данных. Другими словами, Sanix собирал фигурировавшую в утечках информацию, похищенную у взломанных компаний, а затем компилировал большие списки имён пользователей и паролей.

После этого обвиняемый перепродавал данные другим киберпреступникам: группам спамеров, взломщикам аккаунтов, операторам ботнетов.

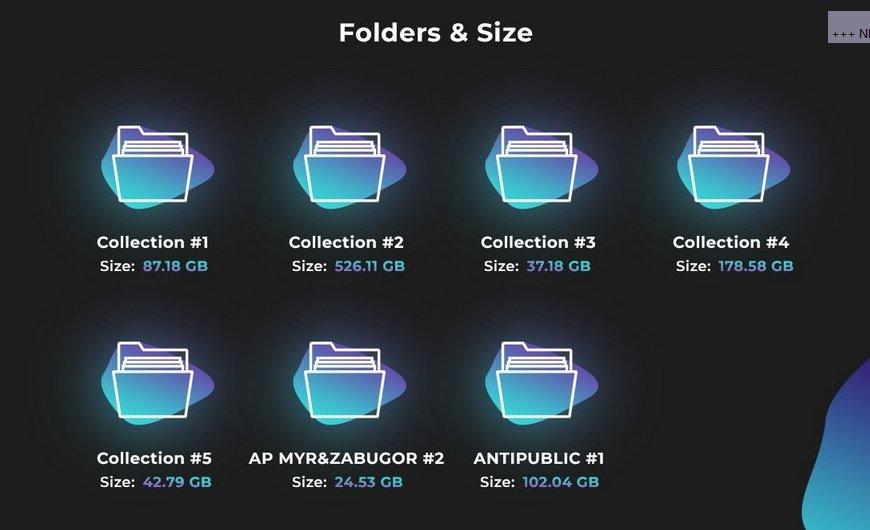
В Telegram данный персонаж действовал под именем Sanixer. В мессенджере он слил базы под именами Collection #1, #2, #3, #4, #5, Antipublic, содержащие миллионы уникальных связок «имя пользователя-пароль».

Согласно пресс-релизу СБУ, правоохранители обнаружили базу Collection #1 на компьютере задержанного гражданина. Помимо учётных данных, товарищ хранил PIN-коды банковских карт, данные аккаунтов PayPal и криптовалютные кошельки.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru