



В Украине пойман киберпреступник, продававший миллиарды учётных данных

В Украине пойман киберпреступник, продававший миллиарды учётных данных

В Украине пойман киберпреступник, продававший миллиарды учётных данных

Служба безопасности Украины (СБУ) задержала киберпреступника, известного под псевдонимом Sanix. Его обвиняют в продаже «миллиардов украденных учётных данных» на хакерских форумах и в каналах Telegram.

Правоохранители арестовали предполагаемого преступника в Ивано-Франковске. На данный момент в интересах следствия настоящее имя «хакера» не раскрывается.

Однако уже известно, что у пользователя под ником Sanix за плечами богатая история активности на форумах, посвящённых киберпреступной тематике. Впервые Sanix «засветился» на одной из таких площадок в 2018 году.

Злоумышленник выступал посредником при продаже украденных у пользователей учётных данных. Другими словами, Sanix собирал фигурировавшую в утечках информацию, похищенную у взломанных компаний, а затем компилировал большие списки имён пользователей и паролей.

После этого обвиняемый перепродавал данные другим киберпреступникам: группам спамеров, взломщикам аккаунтов, операторам ботнетов.

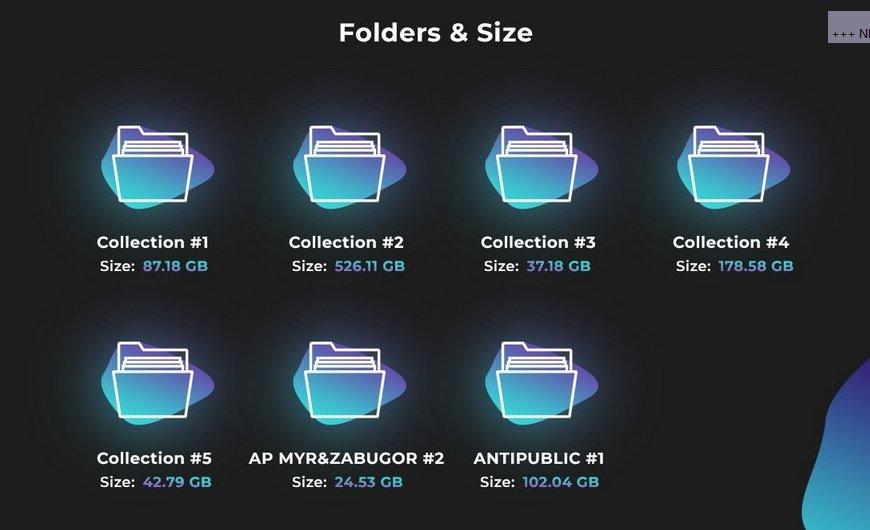
В Telegram данный персонаж действовал под именем Sanixer. В мессенджере он слил базы под именами Collection #1, #2, #3, #4, #5, Antipublic, содержащие миллионы уникальных связок «имя пользователя-пароль».

Согласно пресс-релизу СБУ, правоохранители обнаружили базу Collection #1 на компьютере задержанного гражданина. Помимо учётных данных, товарищ хранил PIN-коды банковских карт, данные аккаунтов PayPal и криптовалютные кошельки.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru