



В Украине пойман киберпреступник, продававший миллиарды учётных данных

В Украине пойман киберпреступник, продававший миллиарды учётных данных

В Украине пойман киберпреступник, продававший миллиарды учётных данных

Служба безопасности Украины (СБУ) задержала киберпреступника, известного под псевдонимом Sanix. Его обвиняют в продаже «миллиардов украденных учётных данных» на хакерских форумах и в каналах Telegram.

Правоохранители арестовали предполагаемого преступника в Ивано-Франковске. На данный момент в интересах следствия настоящее имя «хакера» не раскрывается.

Однако уже известно, что у пользователя под ником Sanix за плечами богатая история активности на форумах, посвящённых киберпреступной тематике. Впервые Sanix «засветился» на одной из таких площадок в 2018 году.

Злоумышленник выступал посредником при продаже украденных у пользователей учётных данных. Другими словами, Sanix собирал фигурировавшую в утечках информацию, похищенную у взломанных компаний, а затем компилировал большие списки имён пользователей и паролей.

После этого обвиняемый перепродавал данные другим киберпреступникам: группам спамеров, взломщикам аккаунтов, операторам ботнетов.

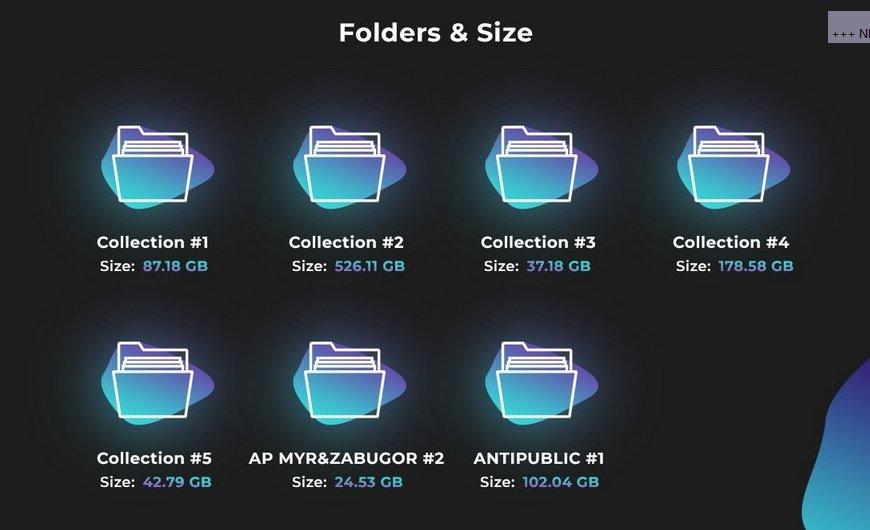
В Telegram данный персонаж действовал под именем Sanixer. В мессенджере он слил базы под именами Collection #1, #2, #3, #4, #5, Antipublic, содержащие миллионы уникальных связок «имя пользователя-пароль».

Согласно пресс-релизу СБУ, правоохранители обнаружили базу Collection #1 на компьютере задержанного гражданина. Помимо учётных данных, товарищ хранил PIN-коды банковских карт, данные аккаунтов PayPal и криптовалютные кошельки.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru