



Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Специалисты выявили новую уязвимость, затрагивающую, классическую версию протокола Bluetooth, используемого целым спектром современных девайсов: смартфонами, планшетами, ноутбуками и IoT-устройствами.

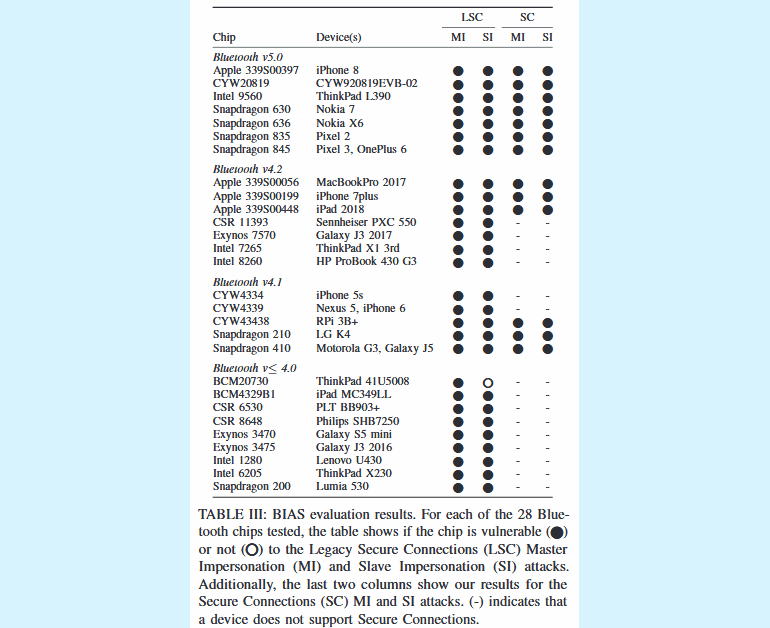
Проблема безопасности получила имя BIAS (акроним от Bluetooth Impersonation AttackS). По словам исследователей, под угрозой Bluetooth-протокол, известный как Basic Rate / Enhanced Data Rate, Bluetooth BR/EDR, Bluetooth Classic.

Если углубиться в детали, уязвимость кроется в способе обработки устройствами долгосрочного ключа. Этот ключ генерируется при первом создании пары, а впоследствии используется для повторного соединения без необходимости проходить процедуру создания пары повторно.

Эксперты утверждают, что в процессе аутентификации содержится баг. В результате атакующий может использовать эту лазейку для подмены заранее идентифицированного девайса. Другими словами, злоумышленнику не потребуется долгосрочный ключ для подключения к другому устройству.

В случае успешной эксплуатации BIAS преступник может получить контроль над другими девайсами, использующими протокол Bluetooth Classic.

По словам исследователей, они протестировали подобный сценарий атаки на популярных гаджетах вроде смартфонов (iPhone, Samsung, Google, Nokia, LG, Motorola), планшетов (iPad), ноутбуков (MacBook, HP Lenovo), наушников (Philips, Sennheiser) и однокристальных систем (Raspberry Pi, Cypress).

В официальном заявлении Bluetooth SIG сказано, что разработчики обновили спецификации, чтобы закрыть атакующим пути к даунгрейду протокола Bluetooth Classic.

Подпишитесь на новости

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru