



Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

NortonLifeLock (бывший Symantec) на прошлой неделе выпустил бета-версию бесплатного расширения для браузеров, с помощью которого пользователи Twitter могут выявить ботов на этой социальной площадке.

Инструмент получил имя BotSight, в настоящее время его можно установить в браузеры Google Chrome, Brave и Firefox.

Разработчики также планируют создать соответствующее мобильное приложение и версию аддона, которая будет работать с Microsoft Edge.

По словам команды NortonLifeLock, BotSight использует модель машинного обучения для детектирования ботов в Twitter, при этом инструмент демонстрирует высокий процент точного выявления подобных аккаунтов.

В результате пользователи смогут отличить посты ботов в ленте, поиске и разделе с трендами. Чтобы выявить аккаунт-робот, BotSight анализирует более 20 особенностей учётной записи: имя, описание и скорость набора подписчиков.

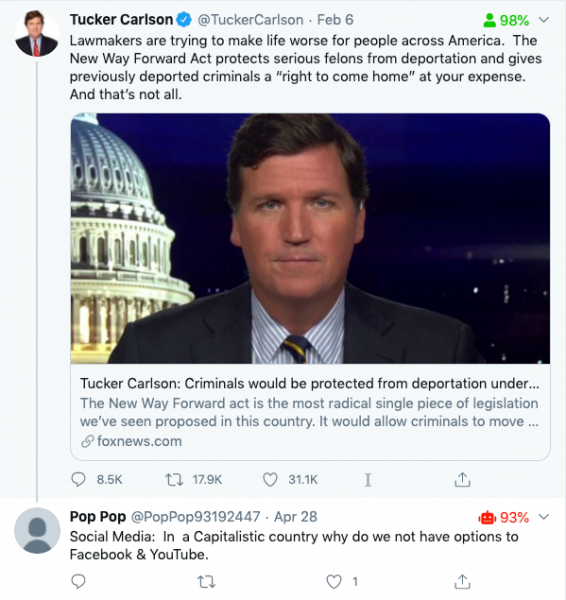
После установки расширения пользователи увидят рядом с аккаунтами проценты и иконки трёх цветов: зелёный, жёлтый и красный. С помощью этих индикаторов можно понять, насколько вероятно, что вы общаетесь с ботом (или читаете его твиты). Пример:

На сегодняшний день разработчики проанализировали более 100 000 аккаунтов и пришли к выводу, что около 5% твитов публикуются ботами.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru