



Google Chrome будет блокировать чрезмерно прожорливую рекламу

Google Chrome будет блокировать чрезмерно прожорливую рекламу

Google Chrome будет блокировать чрезмерно прожорливую рекламу

Браузер Google Chrome вскоре будет выгружать ифреймы, использующие слишком много системных ресурсов. Ожидается, что нововведение представят с версией интернет-обозревателя, релиз которой запланирован на конец августа.

Основная идея разработчиков Chrome заключается в том, чтобы избавить пользователей от излишне прожорливой рекламы. Ну, например, от тех баннеров и объявлений, которые чрезмерно расходуют заряд батареи, ресурсы CPU.

В этом случае под горячую руку попадут все скрипты для майнинга цифровой валюты, поскольку они в значительной степени используют пропускную способность и мощность процессора компьютера.

«Чтобы уберечь наших пользователей от чрезмерного потребления батареи и ресурсов их устройств, Chrome ограничит отображение требовательной рекламы. Ожидаем, что этот шаг положительно скажется на пользовательском опыте», — объясняет Маршалл Вэйл, менеджер по разработке Chrome.

Если какое-либо рекламное объявление на странице будет излишне агрессивно паразитировать на мощности компьютера, браузер просто выгрузит его, а пользователь в результате увидит следующую заглушку вместо рекламы:

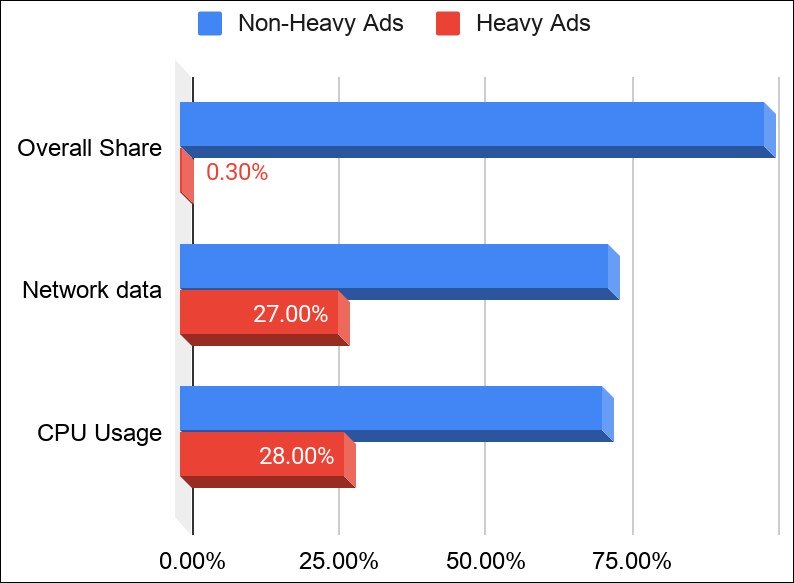
Chrome будет классифицировать объявления как слишком тяжёлые, если будут соблюдены три условия:

  • Используют главный поток более 60 секунд в общей сумме.
  • Используют главный поток более 15 секунд в любом 30-секундном окне.
  • Используют более 4 Мбайт пропускной способности.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru