



Некий киберпреступник продаёт 550 млн украденных пользовательских данных

Некий киберпреступник продаёт 550 млн украденных пользовательских данных

Некий киберпреступник продаёт 550 млн украденных пользовательских данных

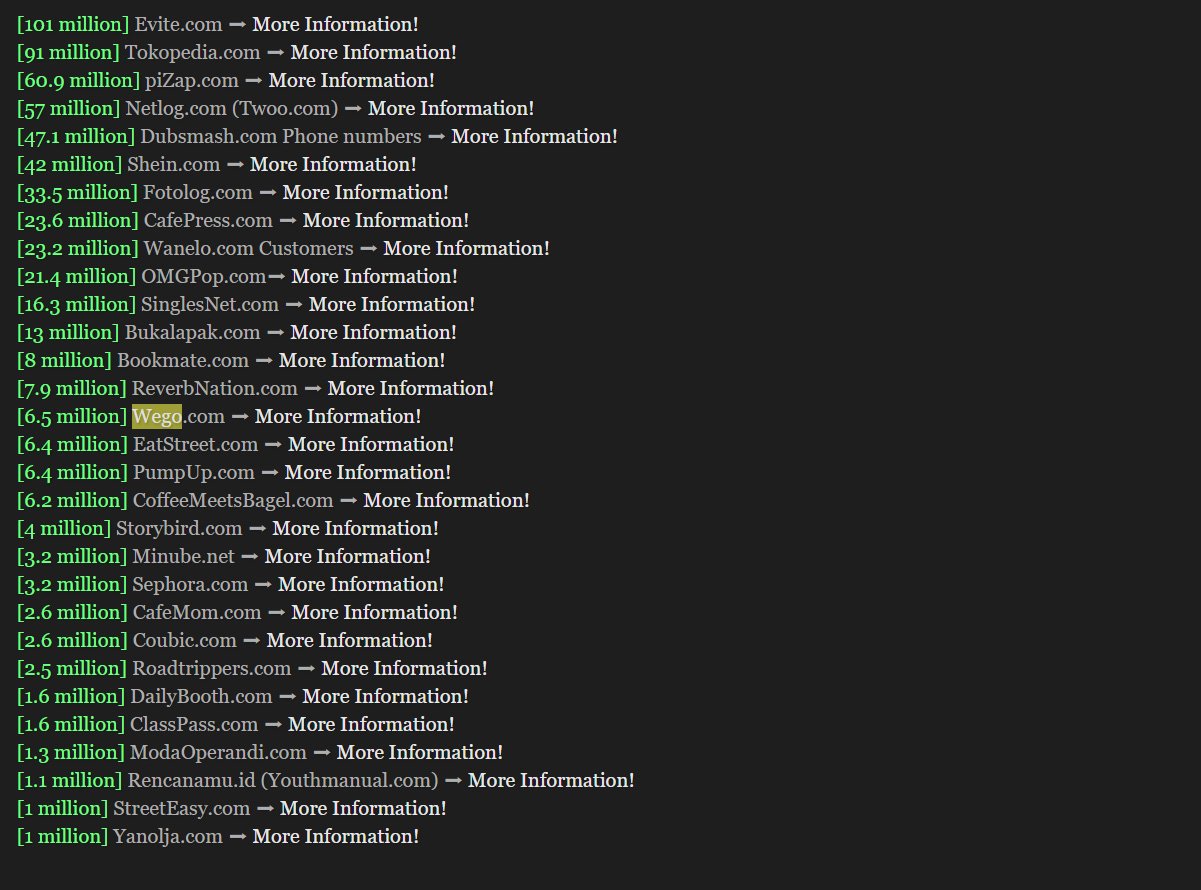
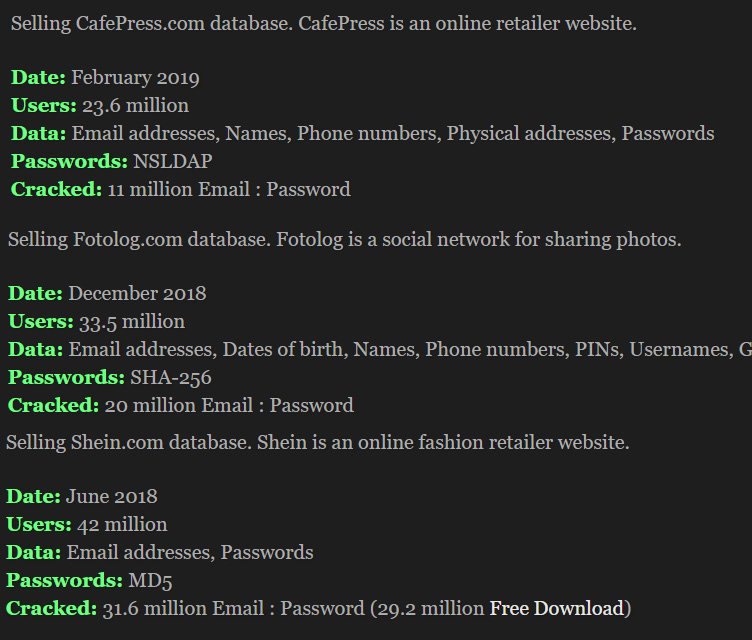
Неизвестный киберпреступник продаёт двадцать девять баз данных, содержащих в общей сложности 550 миллионов похищенных пользовательских данных. Вся конфиденциальная информация была выставлена на продажу 7 мая.

По словам специалистов из компании Cyble, часть собранных в этих базах данных уже прилично устарела. Например, старейшие датируются 2012 годом, новейшие — прошлым месяцем.

В целом эксперты выразили беспокойство такой масштабной утечкой, поскольку все скомпрометированные данные могут быть использованы для целевых фишинговых атак.

Помимо вышеперечисленных 550 млн записей, злоумышленник параллельно продаёт 47,1 млн телефонных номеров. Последние, кстати, до этого фигурировали в утечке 2018 года.

Имеющиеся в базе пароли уже взломаны, то есть доступны в виде простого текста. Таким образом, купившим БД злоумышленникам не составит никакого труда взломать учётные записи жертв утечки.

Команда Cyble создала специальный сервис, с помощью которого вы можете проверить, были ли скомпрометированы ваши данные. Для этого в соответствующее поле нужно будет ввести адрес электронной почты.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru