



Группировка Turla использует коды состояния HTTP для управления шпионом

Группировка Turla использует коды состояния HTTP для управления шпионом

Группировка Turla использует коды состояния HTTP для управления шпионом

Специалисты антивирусной компании «Лаборатория Касперского» обнаружили новый вариант вредоносной программы COMpfun, контролирующей заражённый компьютер с помощью кодов состояния HTTP. Принято считать, что за атаками COMpfun стоит российская правительственная кибергруппировка Turla.

Впервые этот вредонос попал в поле зрения исследователей в ноябре. Киберпреступники используют COMpfun в операциях кибершпионажа против дипломатических представительств в странах Европы.

Как объясняют эксперты, не раз столкнувшиеся с атаками Turla, киберпреступная группировка любит использовать нестандартные методы установки вредоносных программ, которые помогают маскировать шпионские кампании.

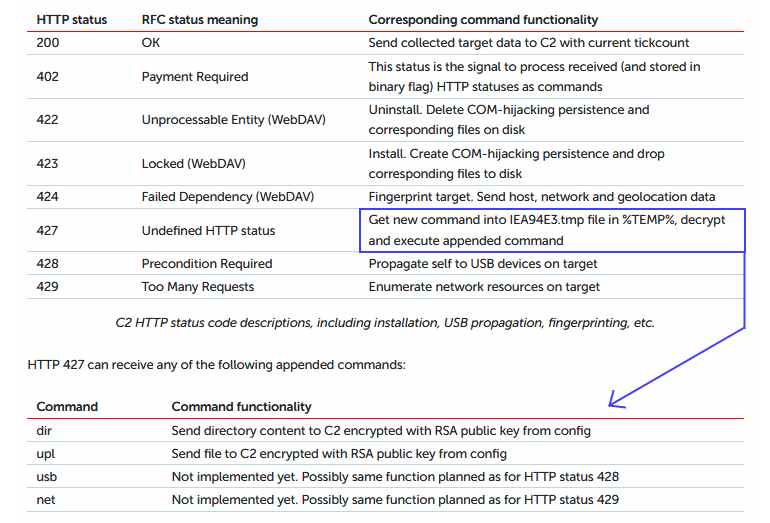
В последних атаках, по словам экспертов «Лаборатории Касперского», Turla прибегла к новому подходу: используемая в атаках вредоносная программа получает инструкции от командного центра (C&C) в виде кодов состояния HTTP.

Именно таким образом действует зловред COMpfun, который на деле представляет собой классический троян удалённого доступа (RAT). Обосновавшись в системе жертвы, COMpfun может собирать информацию о компьютере, фиксировать нажатия клавиш и снимать скриншоты рабочего стола.

Помимо этого, киберпреступники оснастили COMpfun ещё двумя нововведениями. Во-первых, вредоносная программа теперь мониторит подключение USB-устройств к заражённому компьютеру — это помогает распространять зловред и на другие устройства.

Во-вторых, злоумышленники переработали принцип взаимодействия с командным сервером. Чтобы скрыть отправляемые вредоносу команды, операторы Turla разработали собственный протокол, использующий коды состояния HTTP.

Например, если сервер отвечает COMpfun сначала кодом 402, а затем — 200, вредонос загрузит все собранные данные на сервер злоумышленников. С частичным списком команд можно ознакомиться ниже:


Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru