



В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

Стало известно ещё об одной особенности готовящейся к выходу Windows 10 2004 (или May 2020 Update). В этой версии Microsoft уделила внимание детектированию нежелательных программ и более глубокому интегрированию этой функции в операционную систему.

Нежелательные программы (PUA или PUP) нельзя строго отнести к вредоносному софту, однако их часто ставят в один ряд со зловредами.

При этом за созданием нежелательных приложений могут стоять вполне легитимные организации, но доверие к разработчикам, как правило, такой софт всё же подрывает. В целом, конечно, PUA приносят скорее вред, чем пользу.

Встроенная в Windows антивирусная программа Microsoft Defender и раньше могла обнаружить и удалить нежелательные приложения, однако для этого требовалось вручную активировать соответствующую функцию (например, через групповые политики).

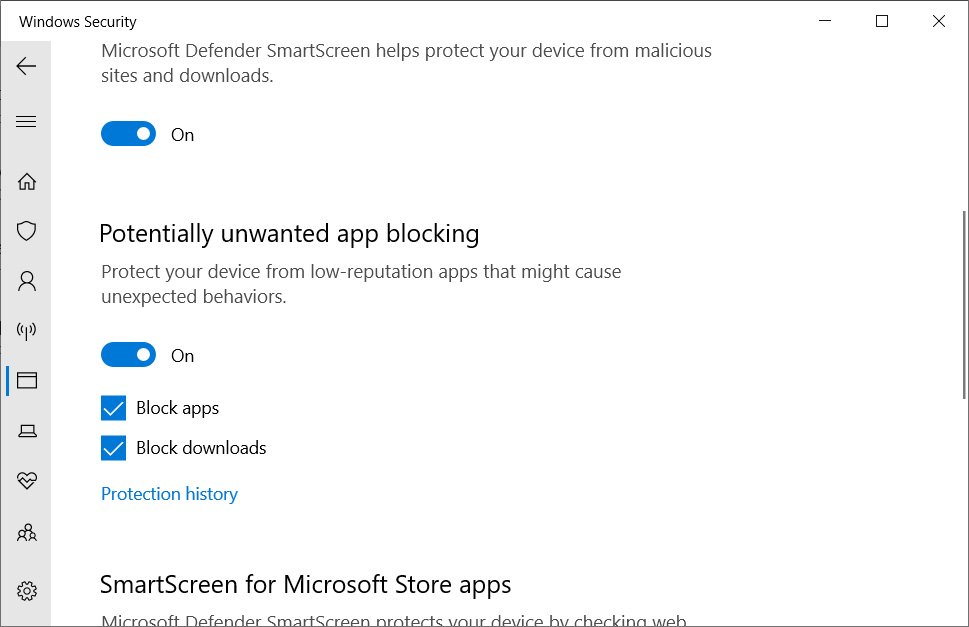
В предстоящем релизе Windows 10 2004 разработчики Microsoft решили добавить новую опцию, обеспечивающую защиту по репутационному принципу. В результате операционная система будет оценивать рейтинг того или иного приложения или сайта.

В этом разделе настроек также можно будет отдельно активировать блокировку потенциально опасных программ.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru