



Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Участники киберпреступной группировки, действующей под именем Shiny Hunters, заявили, что им удалось проникнуть в системы десяти крупных компаний и выкрасть важные данные. Сейчас операторы Shiny Hunters продают нелегально добытые базы данных в дарквебе.

Об операциях группы Shiny Hunters стало известно сравнительно недавно, однако её участники уже успели прилично «пошуметь» в цифровом пространстве.

Например, среди их «трофеев» можно найти взломанные сети Tokopedia, крупнейшего индонезийского онлайн-магазина. Изначально преступники бесплатно слили 15 млн записей в Сеть, однако позже выставили на продажу 91 млн пользовательских записей, запросив за эту базу $5 000.

Также группировка Shiny Hunters умудрилась взломать принадлежащий Microsoft GitHub-аккаунт и украсть 500 Гб конфиденциальных данных.

В последнем же инциденте от рук Shiny Hunters пострадали следующие компании:

  • Приложение для онлайн знакомств Zoosk (30 млн пользовательских записей).
  • Сервис печати Chathooks (15 млн записей).
  • Южнокорейская платформа SocialShare (6 млн записей).
  • Сервис доставки еды Home Chef (8 млн).
  • Торговая площадка Minted (5 млн).
  • Онлайн-газета Chronicle of Higher Education (3 млн).
  • Онлайн-журнал про мебель — GGuMim (2 млн).
  • Посвящённый вопросам здоровья журнал Mindful (2 млн).
  • Онлайн-магазин Bhinneka (1,2 млн записей).
  • Американская газета StarTribune (1 млн).

В общей сложности у злоумышленников получилось выкрасть 73,2 млн пользовательских записей. За всю базу преступники просят приблизительно $18 000.

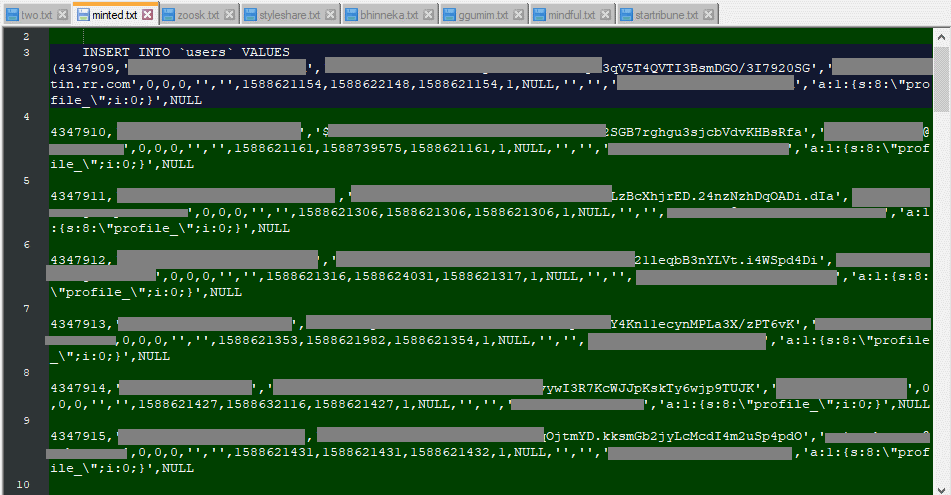
Участники группировки поделились пробником БД, который позволяет сделать вывод, что украденные данные актуальны на сегодняшний день.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru