



Microsoft: 150 млн людей используют беспарольные методы аутентификации

Microsoft: 150 млн людей используют беспарольные методы аутентификации

Microsoft: 150 млн людей используют беспарольные методы аутентификации

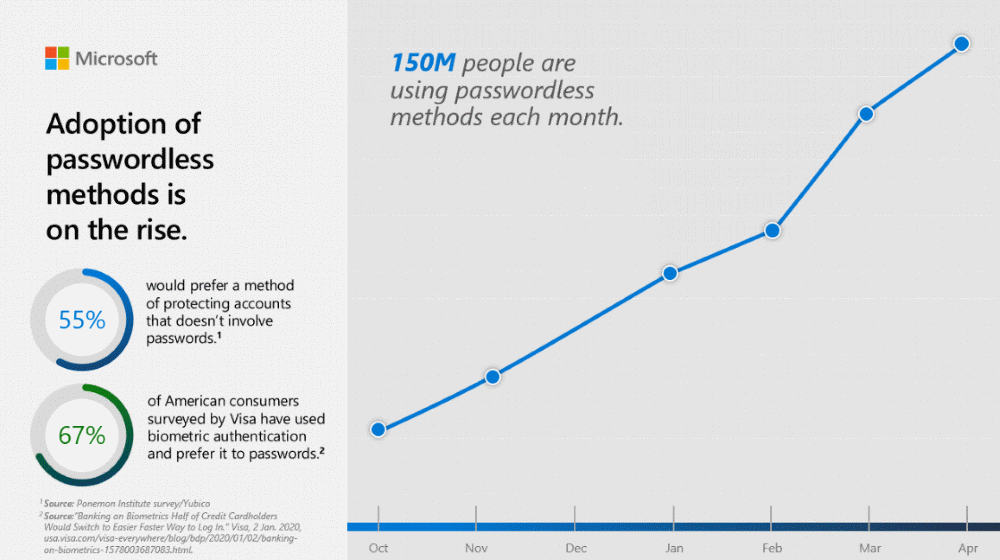
По данным Microsoft, число людей, использующих беспарольные методы аутентификации, достигло 150 миллионов. Таким образом, за полгода эта цифра увеличилась на 50 млн, так как в ноябре Microsoft сообщал о 100 млн.

Количество сторонников аутентификации без пароля складывается из числа пользователей сервисов от Microsoft — Azure, GitHub, Office и Xbox.

Например, к сетям Azure Active Directory можно получить доступ с помощью функции Windows Hello, которая способна сканировать отпечаток пальца владельца или его лицо. Также пользователи задействуют приложение Microsoft Authenticator и основанные на FIDO2 ключи безопасности для входа в аккаунты без пароля.

По словам Microsoft, основная цель — сподвигнуть людей применять многофакторную аутентификацию (2FA) или беспарольные способы входа в онлайн-аккаунты.

Это вполне логичное желание, учитывая, что пользователи привыкли безответственно подходить к защите учётных записей паролем.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru