



Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Константин Николенко (@Veliant), сотрудник компании «Доктор Веб», на площадке «Хабр» рассказал о сомнительных функциях бесплатного антивирусного продукта от компании Avira (Avira Free Antivirus). По словам исследователя, один из компонентов бесплатной версии собирает учётные данные пользователей.

Первым делом Николенко обращает наше внимание на компонент с именем «Avira.PWM.NativeMessaging.exe», скомпилированный для платформы .NET и при этом ничем не обфусцированный.

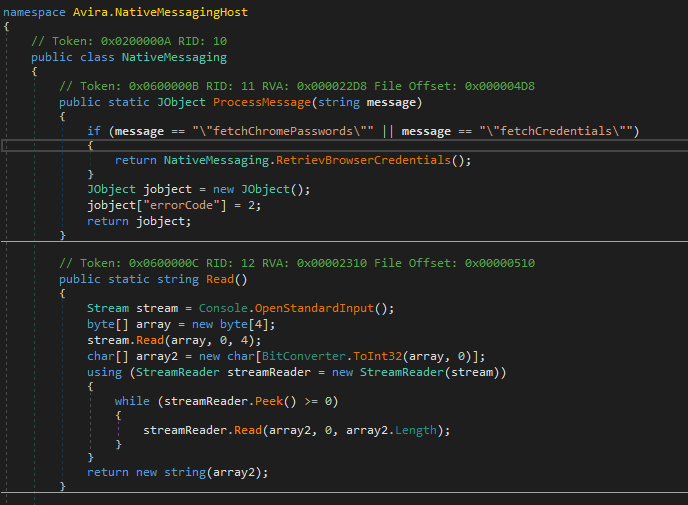
Изучив часть программы, специалист отметил функцию считывания при помощи «Read», проверки формата и передачи команды в другую функцию — «ProcessMessage». Последняя проверяет полученную команду на соответствие «fetchChromePasswords» и «fetchCredentials».

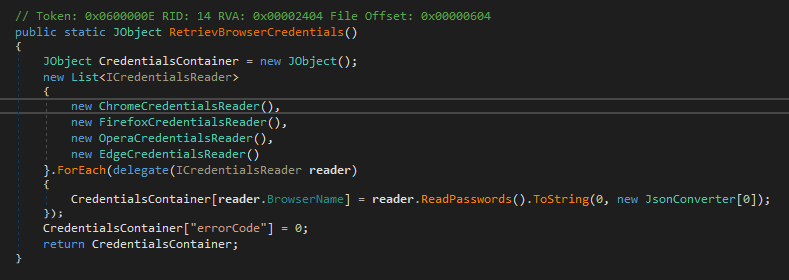
После этого, как объясняет Николенко «начинается самое интересное»: вызывается функция «RetrieveBrowserCredentials», которая сама по себе уже вызывает подозрения хотя бы из-за своего имени — «извлечь учётные данные из браузера».

На деле оказалось, что «RetrieveBrowserCredentials» собирает все учётные данные пользователя, сохранённые в браузерах Chrome, Opera, Firefox и Edge. После этого данные возвращаются в виде JSON-объекта.

Николенко утверждает, что направил все необходимые сведения представителям Avira 7 апреля 2020 года. Пока от антивирусного вендора не удалось получить комментарии относительно проблемы, которая, кстати, получила собственный идентификатор — CVE-2020-12680.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru