



Вышел Solar inRights 2.9 с модулем контроля операций

Вышел Solar inRights 2.9 с модулем контроля операций

Вышел Solar inRights 2.9 с модулем контроля операций

Компания «Ростелеком-Солар» выпустила новую версию системы управления доступом и его администрирования (IGA) Solar inRights 2.9. В обновлении появился модуль контроля операций, возможность массового управления ролями, а также инструменты мониторинга работы системы.

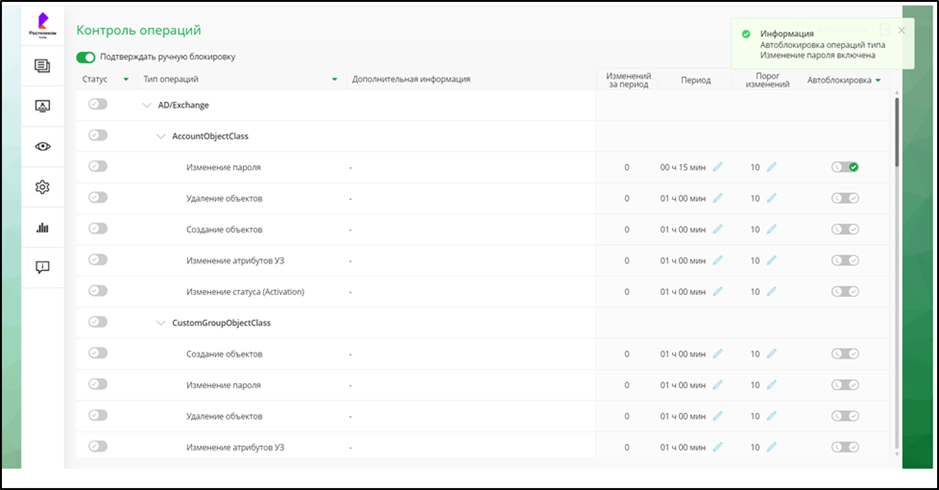
Автоматизированные системы управления доступом обладают способностью и правами, которые позволяют массово вносить изменения в различные подключенные к ним объекты. Поэтому даже незначительная ошибка сотрудника (администратора, работника кадровой службы) или несогласованность в настройках системы могут привести к масштабным негативным последствиям. Чтобы этого избежать, в Solar inRights 2.9 реализована возможность контролировать выполнение массовых операций и приостанавливать их.

«Новый модуль контроля операций обеспечивает защиту информационных ресурсов компании от массовых ошибок и реализации некорректных событий. Например, система может быть настроена на автоматическую блокировку доступа сотрудников при увольнении. И в случае сбоя в кадровых данных или иного некорректного события в систему поступает информация о том, что подразделение удалено и все его сотрудники уволены. Ликвидация последствий такого сбоя – занятие трудоемкое и хлопотное. В новой версии Solar inRights появились функции, позволяющие настраивать поведение системы таким образом, чтобы в ответ на подобные всплески операций с большим количеством данных изменения приостанавливались до момента их рассмотрения системным администратором. При этом остальные процессы идут в обычном режиме без каких-либо простоев. Эта функция будет особенно востребована в крупных организациях с разветвленными бизнес-процессами и большим количеством пользователей», – пояснил Дмитрий Бондарь, руководитель направления Solar inRights компании «Ростелеком-Солар».

Осуществление этой функции возможно как в ручном режиме, так и автоматически после превышения заданного порога.

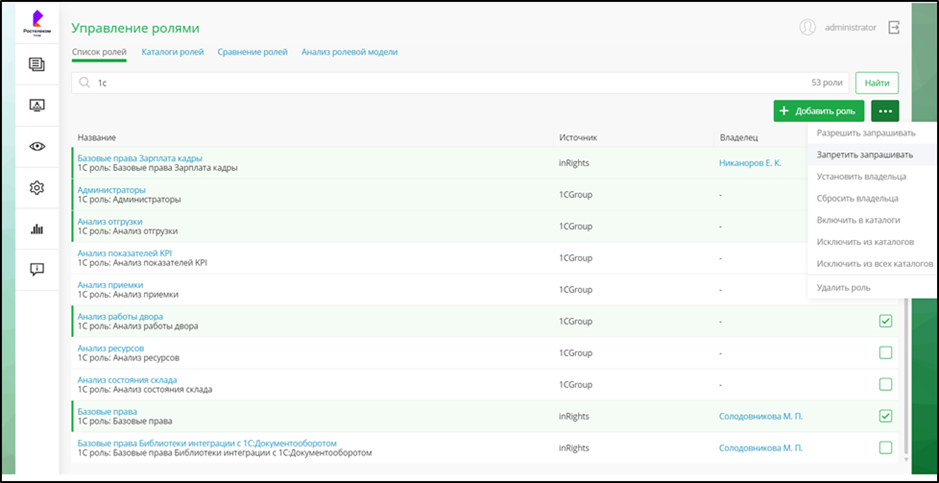
При администрировании IGA-системы много времени может уходить на однотипные операции с ролями, например, на удаление определённых ролей из всех каталогов или установку запрета на возможность запрашивания роли. Теперь для экономии рабочего времени администратор в несколько кликов может определить список ролей и задать необходимую операцию, которую требуется применить к выбранным ролям. Система автоматически произведёт нужные действия и сообщит о результате.

Кроме того, в версии 2.9 улучшены инструменты мониторинга работы системы. Теперь администратор может без привлечения специалистов вендора отслеживать корректность работы Solar inRights, чтобы в случае необходимости вносить изменения в её настройки.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru