



Патчи для Android теперь выходят быстрее, Nokia и Sony самые быстрые

Патчи для Android теперь выходят быстрее, Nokia и Sony самые быстрые

Патчи для Android теперь выходят быстрее, Nokia и Sony самые быстрые

Хорошая новость для пользователей Android: теперь обновления для мобильной операционной системы приходят быстрее и более надёжными, чем годами ранее. Аналитики немецкой компании SRLabs подсчитали, что срок доставки патчей сократился с 44 дней до 38.

Большинство пользователей Android не понаслышке знают о проблемах своевременного патчинга уязвимостей.

Термин «окно патчинга» описывает промежуток времени с момента, когда Google публикует обновления на своём сайте, до момента, когда производитель смартфона интегрирует патч в свою прошивку.

Исследователи SRLabs собрали информацию о задержках в выпуске важных обновлений с помощью приложения-сканера SnoopSnitch. Этот сканер установили на свои Android-устройства более 500 тыс. пользователей.

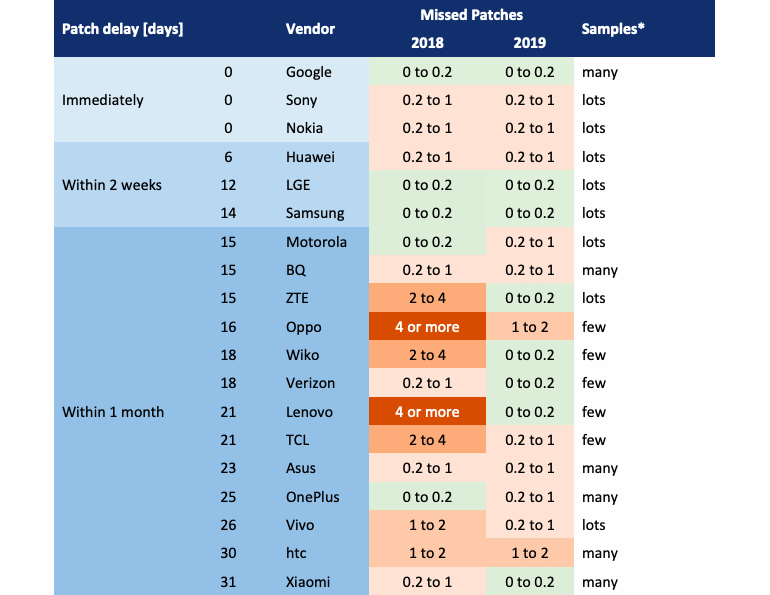
После анализа собранных данных специалисты пришли к выводу, что за последние два года «окно патчинга» сократилось на 15%. Конечно, это общая цифра, поэтому стоит учитывать, что одни производители смартфонов справляются лучше других.

В SRLabs выделили три вендора, чьи показатели были наилучшими: Google, Nokia и Sony. Самые плохие результаты при этом продемонстрировали Xiaomi, HTC и Vivo.

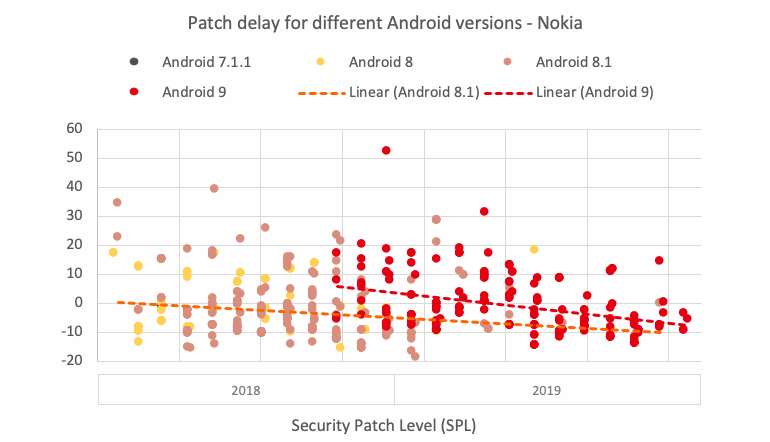
«Вендоры вроде Nokia и Google патчат свои устройства достаточно быстро. Это частично можно объяснить предварительной подготовкой — компании тестируют обновления за месяц до официального релиза», — пишет команда SRLabs.

Помимо этого, эксперты также отметили, что вендоры больше не пропускают важных обновлений. Ранее за некоторыми производителями действительно наблюдалась такая привычка.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru