



Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Три года назад загадочная группа хакеров, известная как Shadow Brokers, опубликовала набор инструментов для взлома, что в каком-то смысле навсегда изменило цифровое пространство. Теперь исследователь в области кибербезопасности нашёл упоминание новой APT-группы в деле об утечке 2017 года.

Получивший название «Lost in Translation» набор включает десятки хакерских инструментов и эксплойтов, украденных у Агентства национальной безопасности (АНБ) США. Многие полагают, что Запад использовал эти инструменты для взлома других стран.

Одним из самых известных эксплойтов из этого набора является ETERNALBLUE, стоявший за атаками таких крупных вредоносов, как WannaCry и NotPetya.

Однако теперь исследователи обратили внимание ещё на один интересный файл, фигурировавший в утечке Shadow Brokers. Речь о «sigs.py», который расценивают как очень ценный элемент кибершпионажа.

Этот файл, как считают специалисты, представляет собой обычный вредоносный сканер, которым АНБ пользовалось для идентификации посторонних APT-групп во взломанных системах. Sigs.py содержит 44 сигнатуры для выявления хакерских инструментов, которыми пользуются другие киберпреступные группировки.

Спустя несколько лет три сигнатуры файла всё ещё остаются неопознанными — эксперты не могут приписать их ни к одному известному хакерскому инструменту.

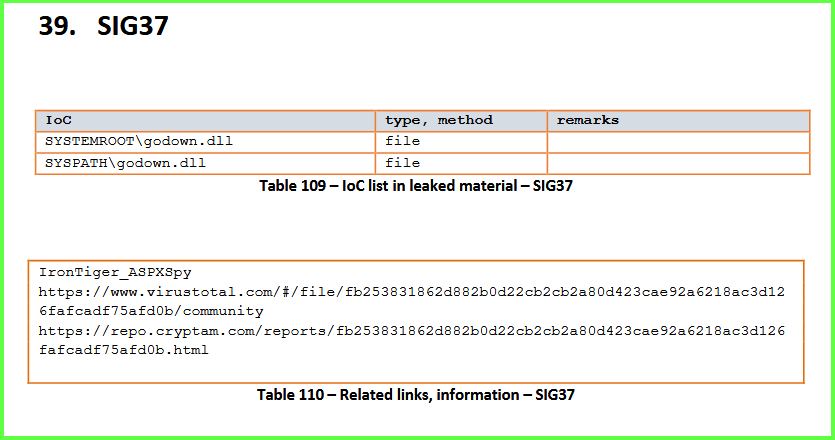
Тем не менее на онлайн-саммите OPCDE один из специалистов распознал сигнатуру под номером 37. Немного подправив её, он смог связать часть кода с китайской кибершпионской группой Iron Tiger (PDF).

Открытие принадлежит Хуану Андресу Герреро, бывшему сотруднику «Лаборатории Касперского» и Google. Специалист планирует опубликовать больше подробностей в отчёте, который выйдет на этой неделе. Также приводим ниже видеозапись саммита, на котором выступал Герреро.

Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru