



Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Под видом программы для взлома Wi-Fi киберпреступники распространяют новый вредонос с темой коронавирусной инфекции COVID-19 — CoronaLocker. На этот раз это просто надоедливый зловред, который пытается заблокировать компьютер жертвы и параллельно вывести её из себя странными звуками.

По сути, эта вредоносная программа представляет собой классический скринлокер, блокирующий загрузку Windows на этапе входа в операционную систему. В результате работы CoronaLocker пользователь не может попасть на рабочий стол и взаимодействовать с программами.

Обнаружил новый скринлокер исследователь в области безопасности Макс Керстен. По словам специалиста, злоумышленники распространяют вредонос под видом программы для взлома Wi-Fi с именем «wifihacker.exe».

В процессе установки зловред извлекает множество VBS-файлов, обеспечивающих вместе надоедливые функциональные возможности CoronaLocker. Один из этих файлов — speakwh.vbs — использует синтез речи для постоянного повторения слова «coronavirus».

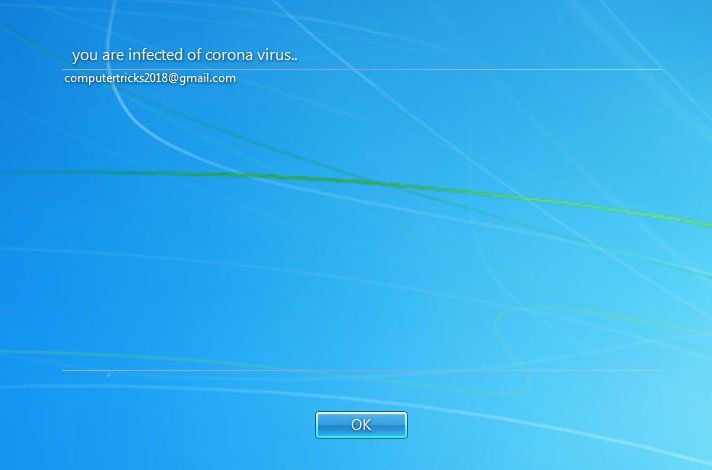
После установки вредоносная программа перезагружает компьютер и выводит сам блокировщик экрана, сообщающий: «вы заражены коронавирусом». Также злоумышленники приложили адрес электронной почты для связи — computertricks2018@gmail.com.

Затем скринлокер запрашивает код для разблокировки компьютер, однако пользователь может просто ввести туда сочетание букв vb и нажать «OK». С демонстрацией работы новой вредоносной программы можно ознакомиться на видео ниже.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru