



Апрельские обновления сломали полное сканирование в Windows Defender

Апрельские обновления сломали полное сканирование в Windows Defender

Апрельские обновления сломали полное сканирование в Windows Defender

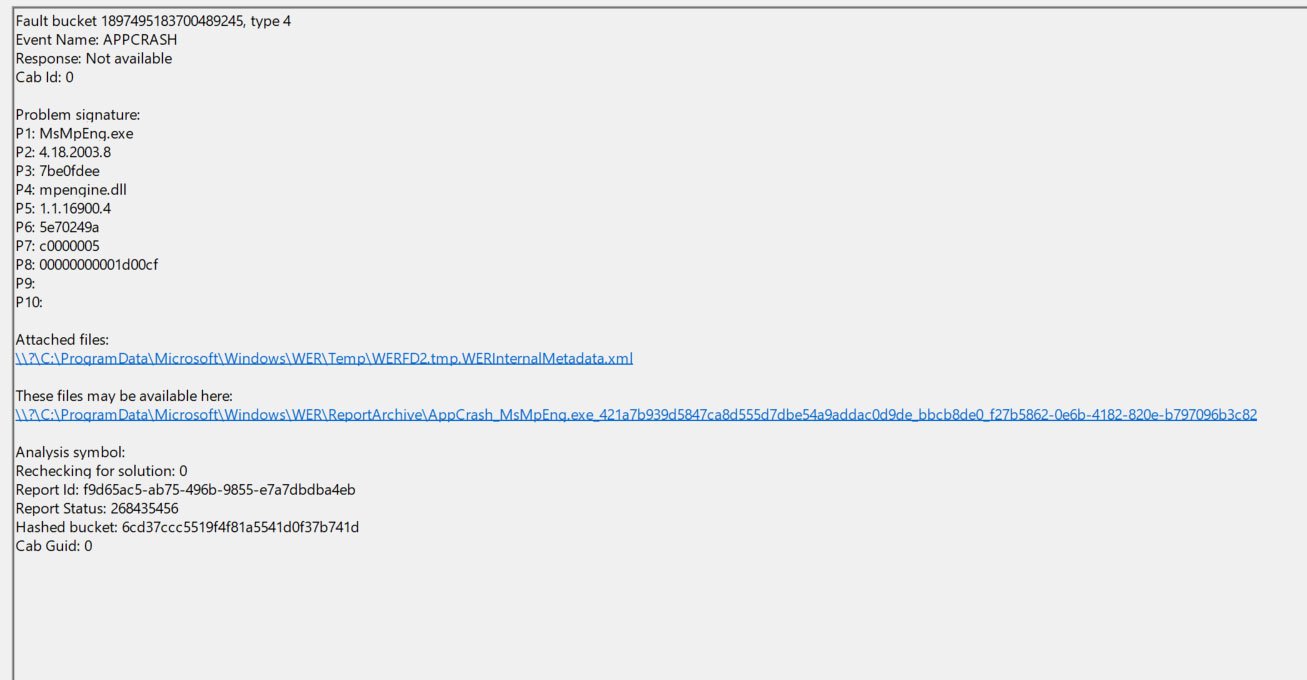
Апрельский набор апдейтов для систем Windows продолжает преподносить сюрпризы. На этот раз стало известно о проблемах в работе Windows Defender после установки последних патчей. Баг приводит к вылету программы Windows Defender в процессе полного сканирования системы.

Первым о проблеме сообщил пользователь AskWoody. По его словам, после запуска полного сканирования Windows Defender внезапно начинал сбоить. При этом проверка показала, что быстрое сканирование проходит абсолютно нормально.

По какой-то причине служба Windows Defender Antivirus Service перестаёт отвечать после нескольких проверенных в режиме полного сканирования файлов. В результате в лог антивируса выводится куча ошибок.

Если просмотреть запись событий в Windows Defender, можно увидеть, что служба антивируса перестала отвечать и завершилась с ошибкой:

The Windows Defender Antivirus Service service terminated unexpectedly.  It has done this 1 time(s).  The following corrective action will be taken in 100 milliseconds: Run the configured recovery program.

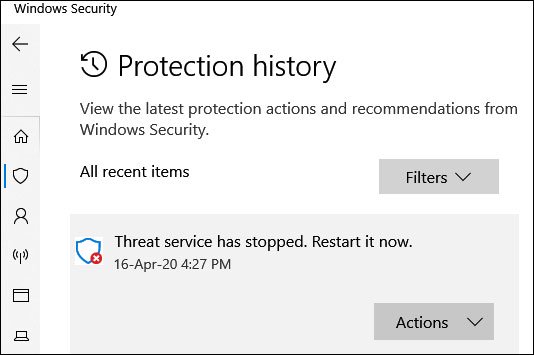
В настройках антивирусной программы появляется сообщение об остановке службы, которую можно перезапустить.

Одни из пользователей Reddit указал на одну из причин слоев — сканирование файлов с двумя точками в имени.

Microsoft выпустила версию 1.313.1687.0, в которой, по словам разработчиков, эта проблема устранена.

Напомним, что апрельские обновления также сломали работу написанных на VBA программ в Windows.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru