



Апрельские обновления Microsoft сломали VBA-программы в Windows

Апрельские обновления Microsoft сломали VBA-программы в Windows

Апрельские обновления Microsoft сломали VBA-программы в Windows

Последний набор обновлений, выпущенный Microsoft в апреле, может доставить неудобства пользователям VBA-программ. В частности, такой софт после установки апрельских патчей выдаёт ошибку при запуске.

По словам корпорации, проблема кроется в конкретном патче для уязвимости под идентификатором CVE-2020-0760, обнаруженной в Microsoft Office.

С помощью этой бреши потенциальный атакующий может удалённо выполнить код в системе жертвы.

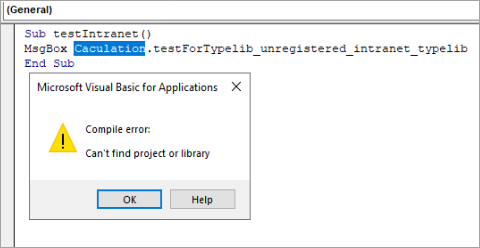
Пользователи и системные администраторы обратили внимание, что после установки апрельского набора обновлений некоторые написанные на VBA программы блокируются при запуске, выдавая ошибку «Compile error: Can't find project or library» (ошибка компиляции, невозможно найти проект или библиотеку).

В Microsoft отметили, что эта проблема затронула VBA-программы, использующие библиотеки (*.olb, *.tlb, *.dll), исполняемые файлы (*.exe) и элементы ActiveX (*.ocx).

Разработчики подчёркивают, что ошибка возникает при загрузке библиотек из недоверенных источников в интранете. Исправить это можно разблокировкой с помощью групповых политик.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru