



Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Российский национальный провайдер «Ростелеком» вовлечён в очередной инцидент с перехватом трафика более двухсот сетей доставки содержимого (CDN) и крупных облачных хостеров вроде Google, Amazon, Facebook, Akamai, Cloudflare, GoDaddy и Digital Ocean.

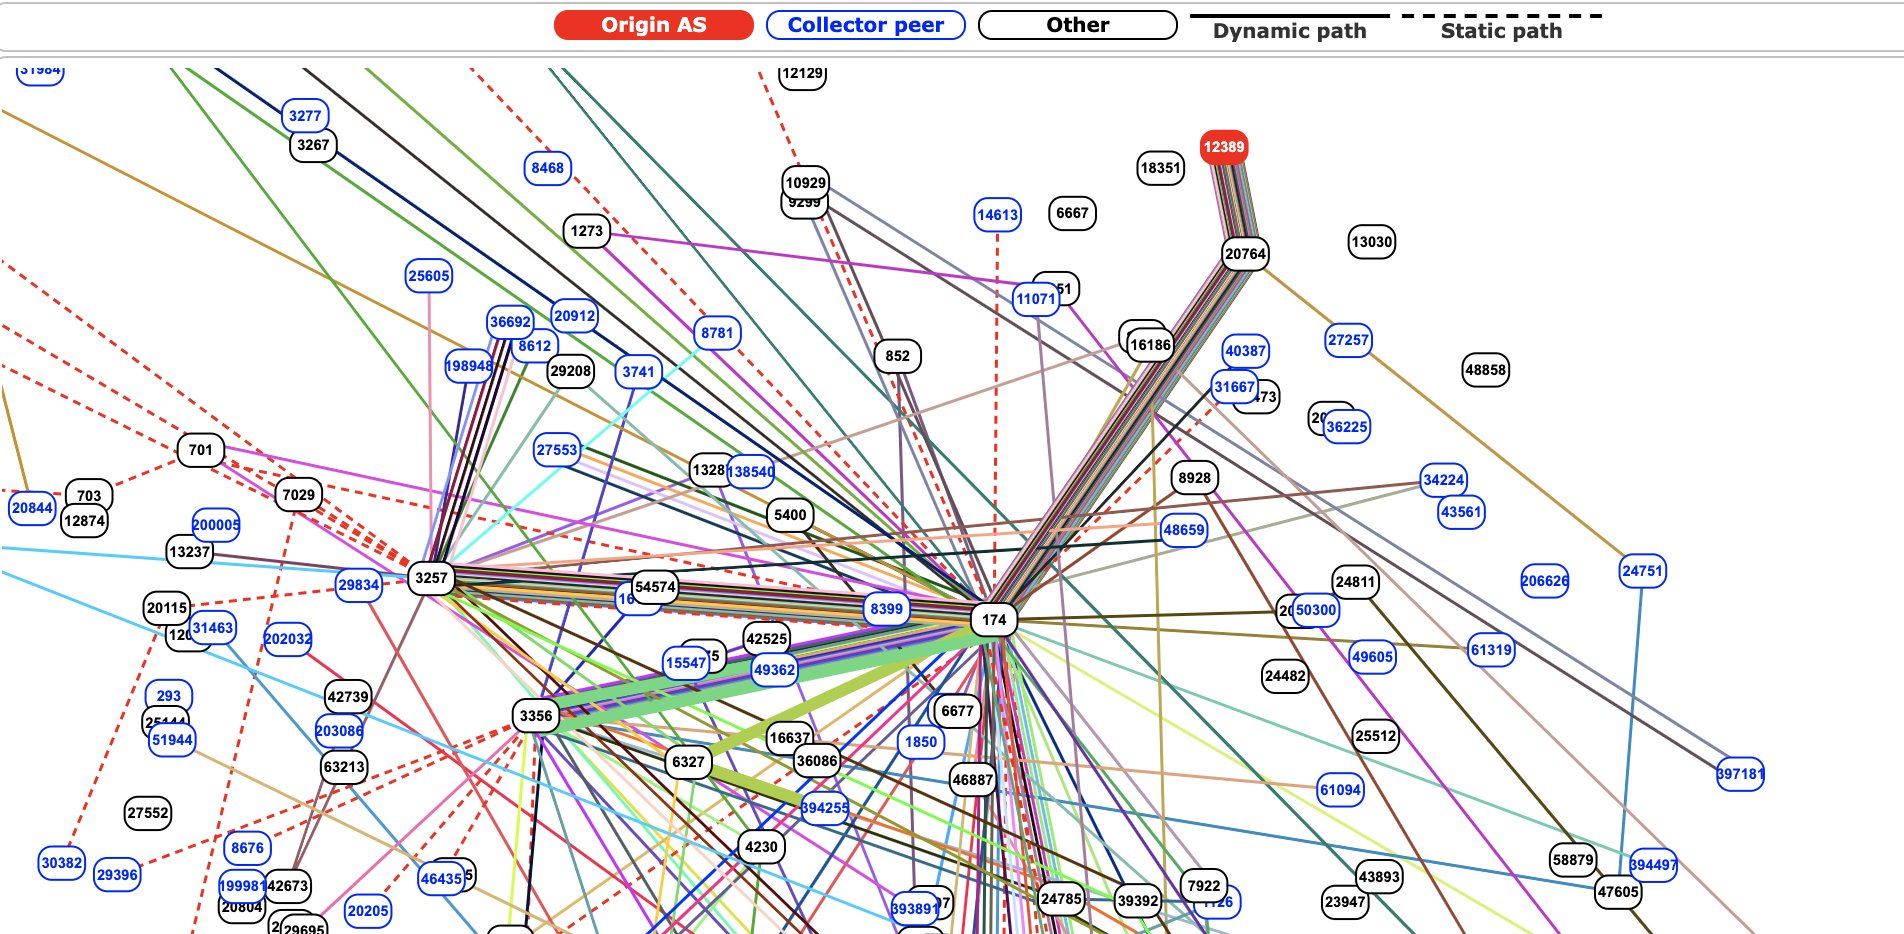
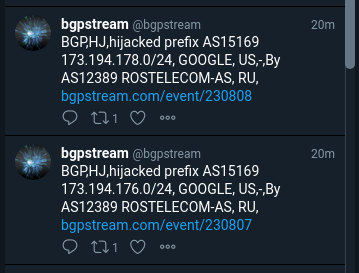
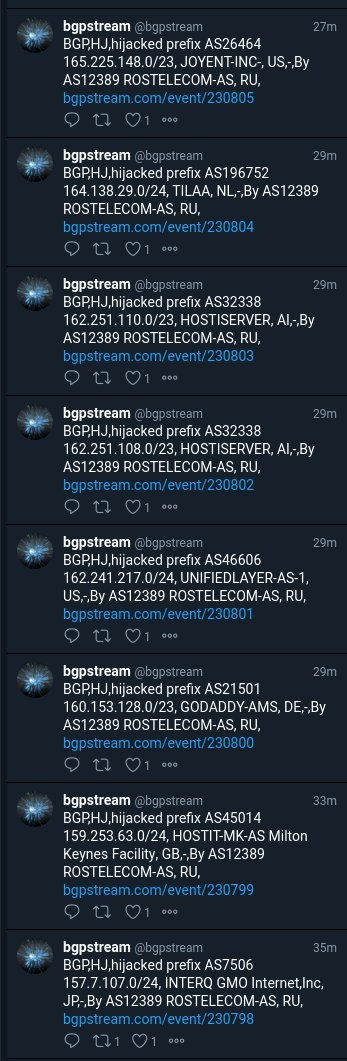
Приблизительно на протяжении часа были затронуты более 8 800 маршрутов обмена трафиком, исходящие от 200 сетей. Эксперты считают, что это BGP hijacking (захват IP-адресов).

Согласно ресурсу BGPmon.net, 1 апреля сервис зафиксировал BGP hijack, это произошло в 19:27:28.

Чуть позже исследователь, известный в Twitter под псевдонимом James_inthe_box, также сообщил о перехвате трафика.

Данным вопросом заинтересовались эксперты компании Qrator Labs, которые представили своё видение ситуации.

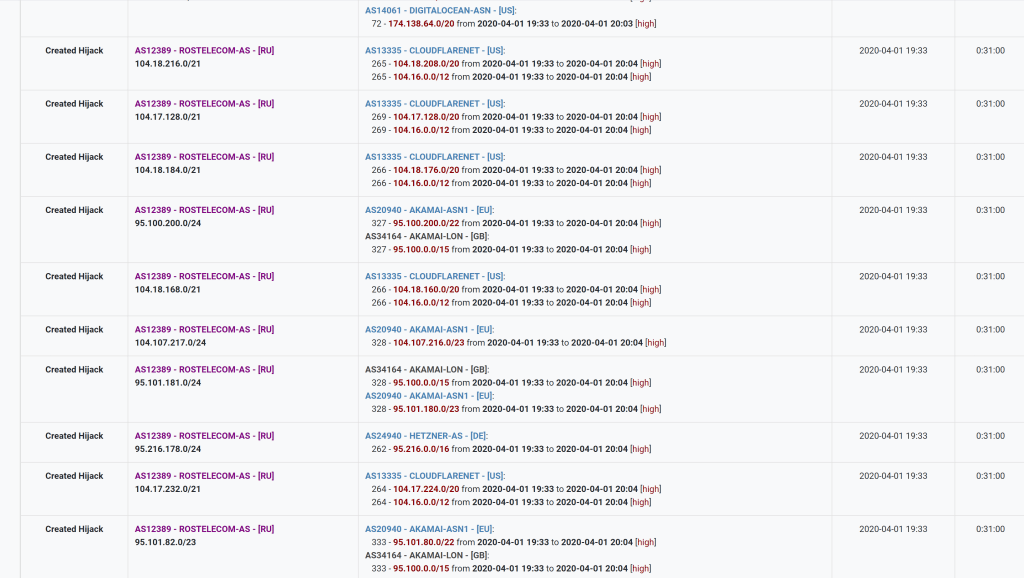
«1 апреля крупнейший российский провайдер ‘Ростелеком’ использовал префиксы, принадлежащие интранет-гигантам: Akamai, Cloudflare, Hetzner, Digital Ocean, Amazon AWS», — гласит отчёт.

В целом инциденты вроде BGP hijacking довольно опасны, поскольку большое количество трафика можно перенаправить таким образом, чтобы у киберпреступников была возможность проанализировать и расшифровать его.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru