



Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Пользователи устройств iPhone, MacBook и iMac подвергают риску свою конфиденциальность в процесс веб-сёрфинга. Не только вредоносные, но и вполне легитимные сайты могут скрытно использовать камеру, микрофон и службы геолокации.

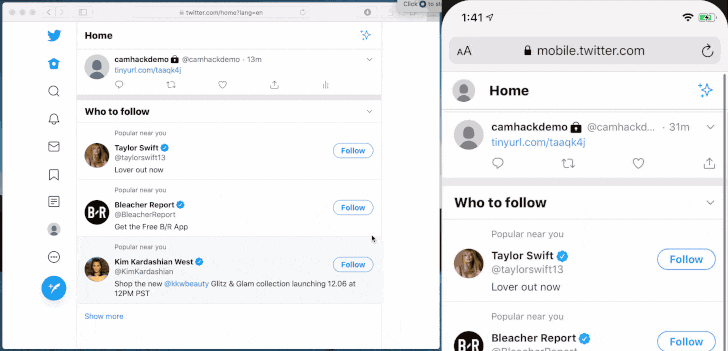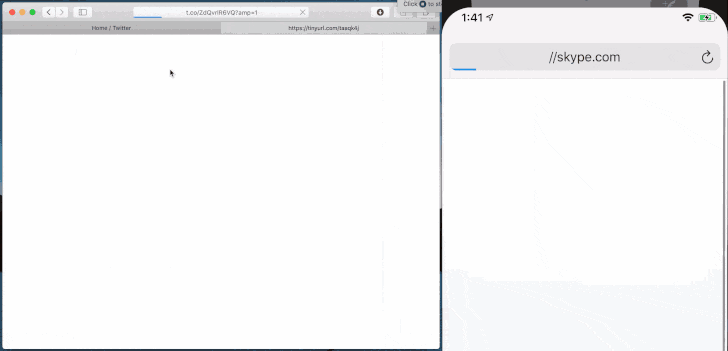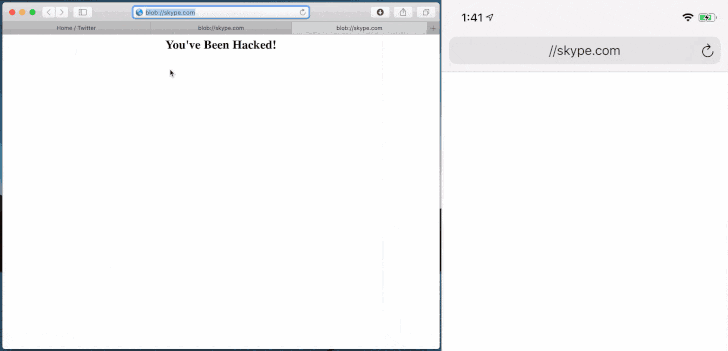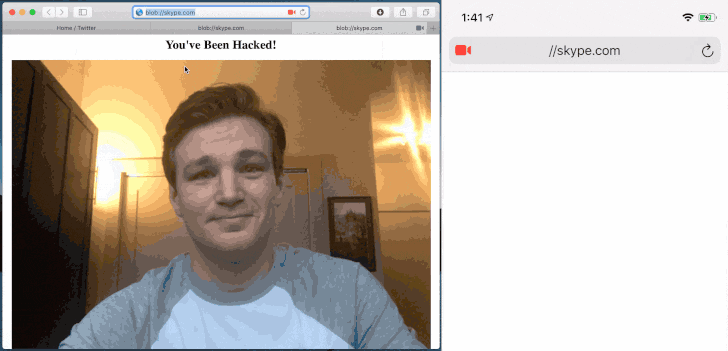
Причина — связка уязвимостей, позволяющая с помощью браузера Safari получить доступ к аппаратным составляющим устройства.

Что касается изначально безобидных сайтов, на их страницах может размещаться реклама, эксплуатирующая серию брешей в устройствах Apple. Таким образом, у удалённого злоумышленника будет возможность тайком использовать камеру, микрофон и даже определить местоположение пользователя.

Известно, что Apple выплатила $75 тыс. этичному хакеру Райану Пикрену, который помог корпорации понять суть уязвимостей и даже продемонстрировал их эксплуатацию. Есть мнение, что злоумышленники не успели задействовать эти бреши в реальных атаках.

Разработчики Apple устранили все проблемы безопасности сразу двумя апдейтами. Первый был выпущен 28 января 2020 года (Safari 13.0.5), второй — 24 марта (Safari 13.1).

«Если владелец вредоносного сайта пожелал бы заполучить доступ к камере, ему бы пришлось замаскировать свой ресурс под один из популярных сервисов видеоконференции — Skype или Zoom», — объясняет Пикрен.

С помощью цепочки уязвимостей, на которую указал исследователь, вредоносный сайт мог замаскироваться под любой легитимный ресурс.

В общей сложности эксперт описал семь брешей, которым присвоили следующие идентификаторы: CVE-2020-3852, CVE-2020-3864, CVE-2020-3865, CVE-2020-3885, CVE-2020-3887, CVE-2020-9784, CVE-2020-9787.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru