



Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

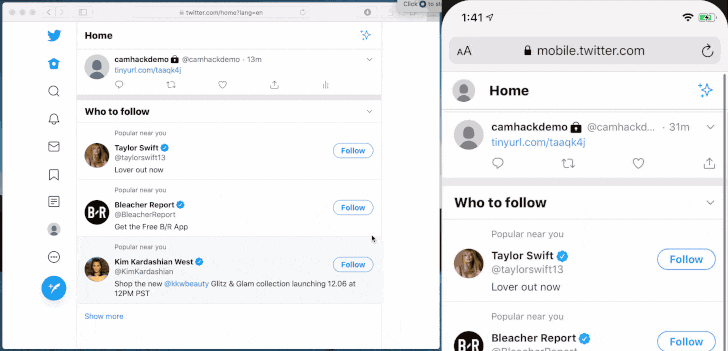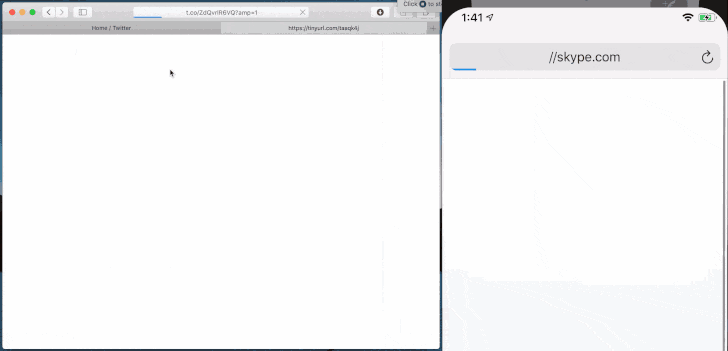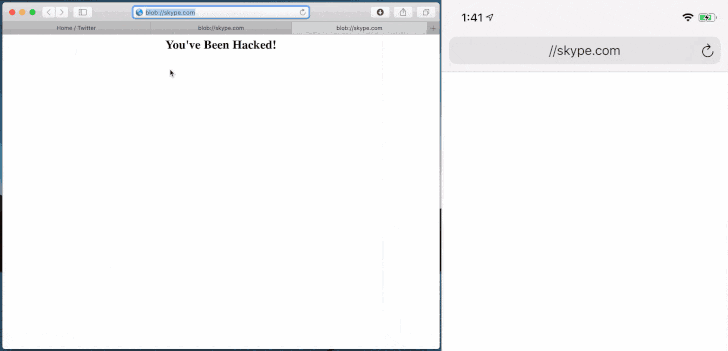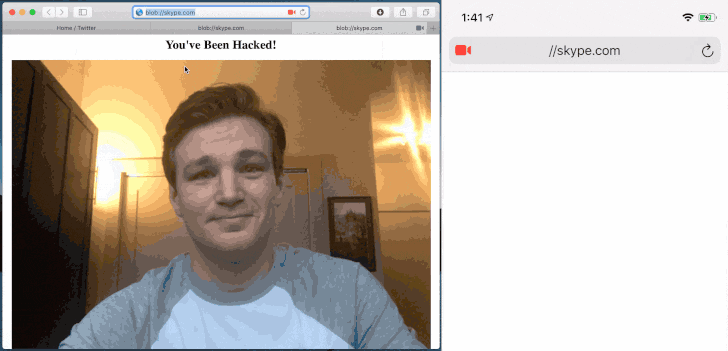
Пользователи устройств iPhone, MacBook и iMac подвергают риску свою конфиденциальность в процесс веб-сёрфинга. Не только вредоносные, но и вполне легитимные сайты могут скрытно использовать камеру, микрофон и службы геолокации.

Причина — связка уязвимостей, позволяющая с помощью браузера Safari получить доступ к аппаратным составляющим устройства.

Что касается изначально безобидных сайтов, на их страницах может размещаться реклама, эксплуатирующая серию брешей в устройствах Apple. Таким образом, у удалённого злоумышленника будет возможность тайком использовать камеру, микрофон и даже определить местоположение пользователя.

Известно, что Apple выплатила $75 тыс. этичному хакеру Райану Пикрену, который помог корпорации понять суть уязвимостей и даже продемонстрировал их эксплуатацию. Есть мнение, что злоумышленники не успели задействовать эти бреши в реальных атаках.

Разработчики Apple устранили все проблемы безопасности сразу двумя апдейтами. Первый был выпущен 28 января 2020 года (Safari 13.0.5), второй — 24 марта (Safari 13.1).

«Если владелец вредоносного сайта пожелал бы заполучить доступ к камере, ему бы пришлось замаскировать свой ресурс под один из популярных сервисов видеоконференции — Skype или Zoom», — объясняет Пикрен.

С помощью цепочки уязвимостей, на которую указал исследователь, вредоносный сайт мог замаскироваться под любой легитимный ресурс.

В общей сложности эксперт описал семь брешей, которым присвоили следующие идентификаторы: CVE-2020-3852, CVE-2020-3864, CVE-2020-3865, CVE-2020-3885, CVE-2020-3887, CVE-2020-9784, CVE-2020-9787.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru