



TrickBot обходит 2FA онлайн-банкинга с помощью Android-приложения

TrickBot обходит 2FA онлайн-банкинга с помощью Android-приложения

TrickBot обходит 2FA онлайн-банкинга с помощью Android-приложения

Операторы TrickBot задействуют вредоносное Android-приложение для обхода двухфакторной аутентификации (2FA), которую используют различные банки для доступа клиентов к своим счетам.

Исследователи из команды IBM X-Force дали приложению имя — TrickMo. Киберпреступники постоянно дорабатывают и обновляют этот компонент.

Основная задача, которую злоумышленники возложили на TrickMo, — перехватывать одноразовые пароли (OTP), используемые банками для подтверждения транзакций.

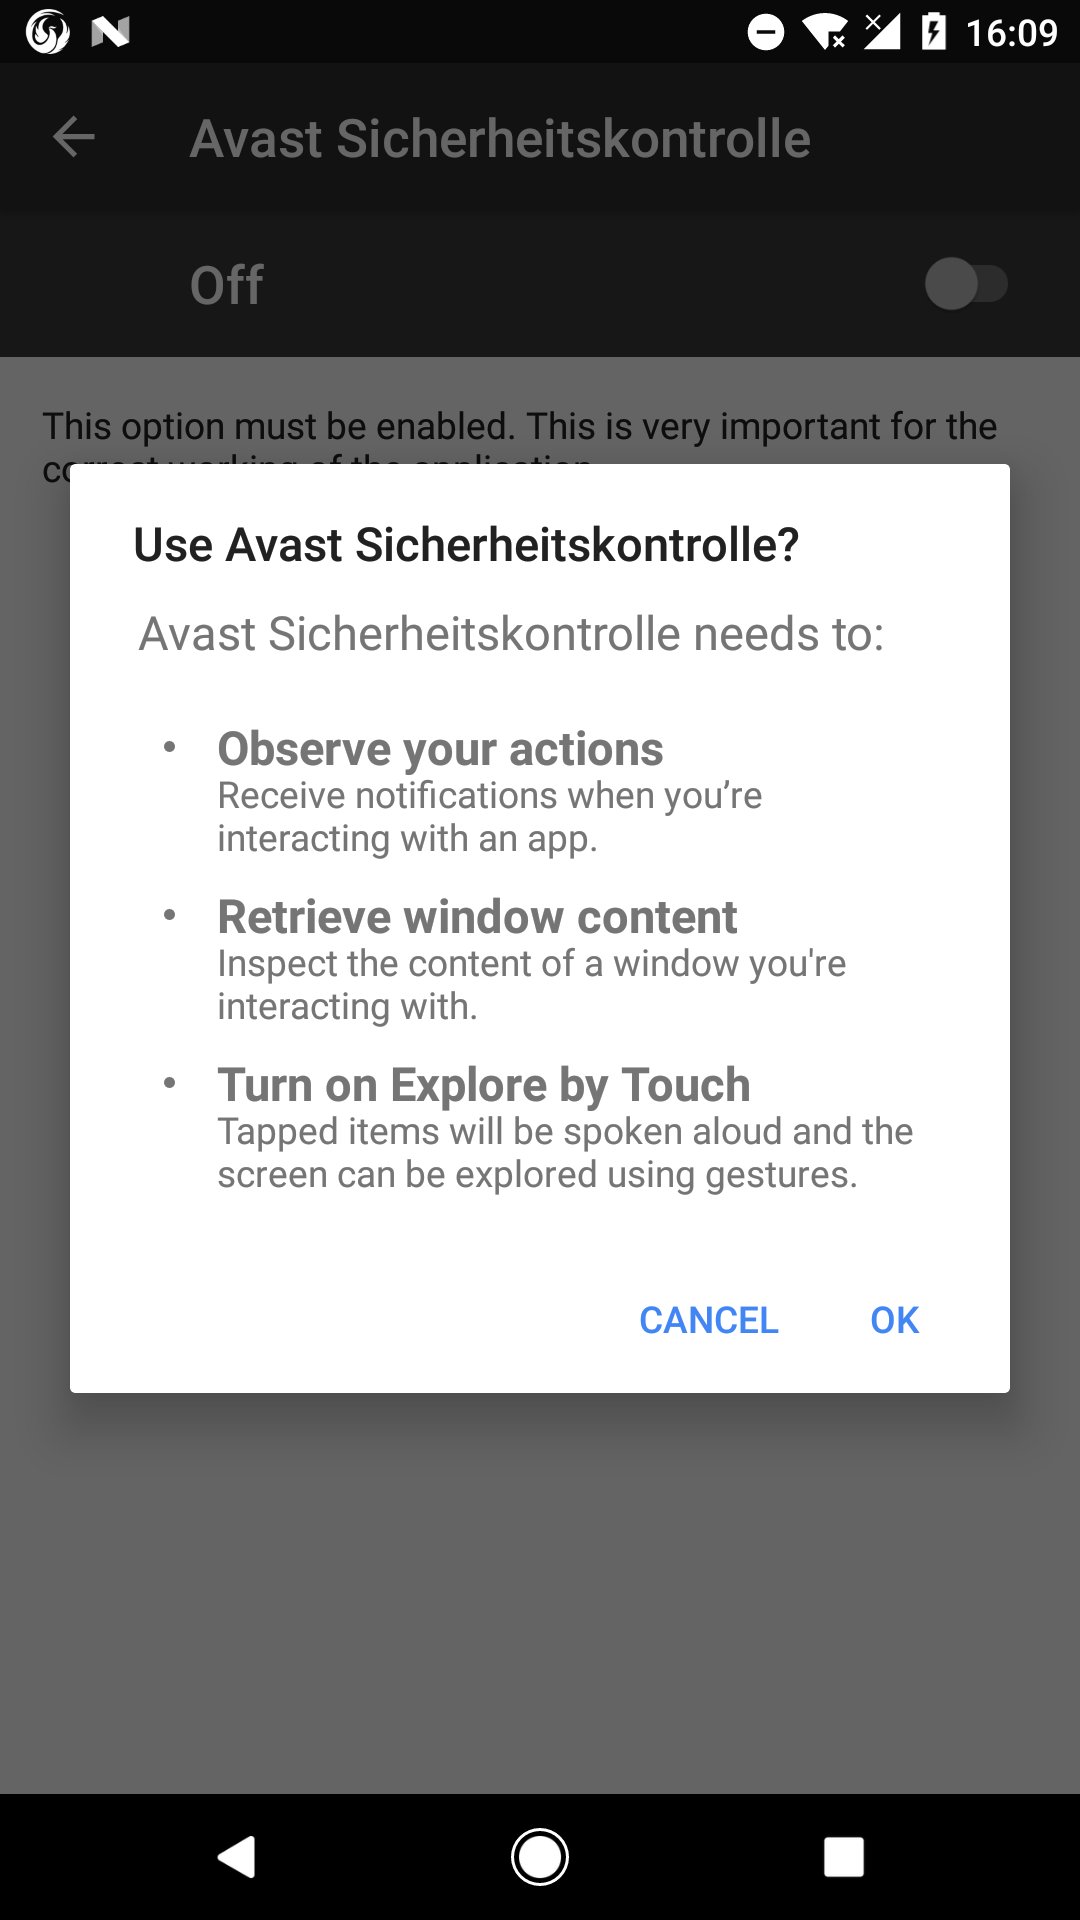
Часто вредоносное приложение маскируют под «Avast Security Control» или утилиту «Deutsche Bank Security Control». После установки зловред перенаправляет текстовые сообщения с кодами операторам TrickBot.

Так у злоумышленников появляется возможность совершать несанкционированные мошеннические переводы денежных средств.

Команда IBM X-Force, проанализировавшая возможности TrickMo, отметила, что вредонос способен препятствовать удалению из системы. Для этого он может установить себя в качестве SMS-приложения по умолчанию.

«Изучив вредоносную составляющую, мы поняли, что TrickMo разработан специально для обхода современных технологий одноразовых паролей. Чтобы успешно перехватывать 2FA-коды, приложение задействует специальные возможности системы Android (accessibility services)», — пишут исследователи.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru