



TrickBot обходит 2FA онлайн-банкинга с помощью Android-приложения

TrickBot обходит 2FA онлайн-банкинга с помощью Android-приложения

TrickBot обходит 2FA онлайн-банкинга с помощью Android-приложения

Операторы TrickBot задействуют вредоносное Android-приложение для обхода двухфакторной аутентификации (2FA), которую используют различные банки для доступа клиентов к своим счетам.

Исследователи из команды IBM X-Force дали приложению имя — TrickMo. Киберпреступники постоянно дорабатывают и обновляют этот компонент.

Основная задача, которую злоумышленники возложили на TrickMo, — перехватывать одноразовые пароли (OTP), используемые банками для подтверждения транзакций.

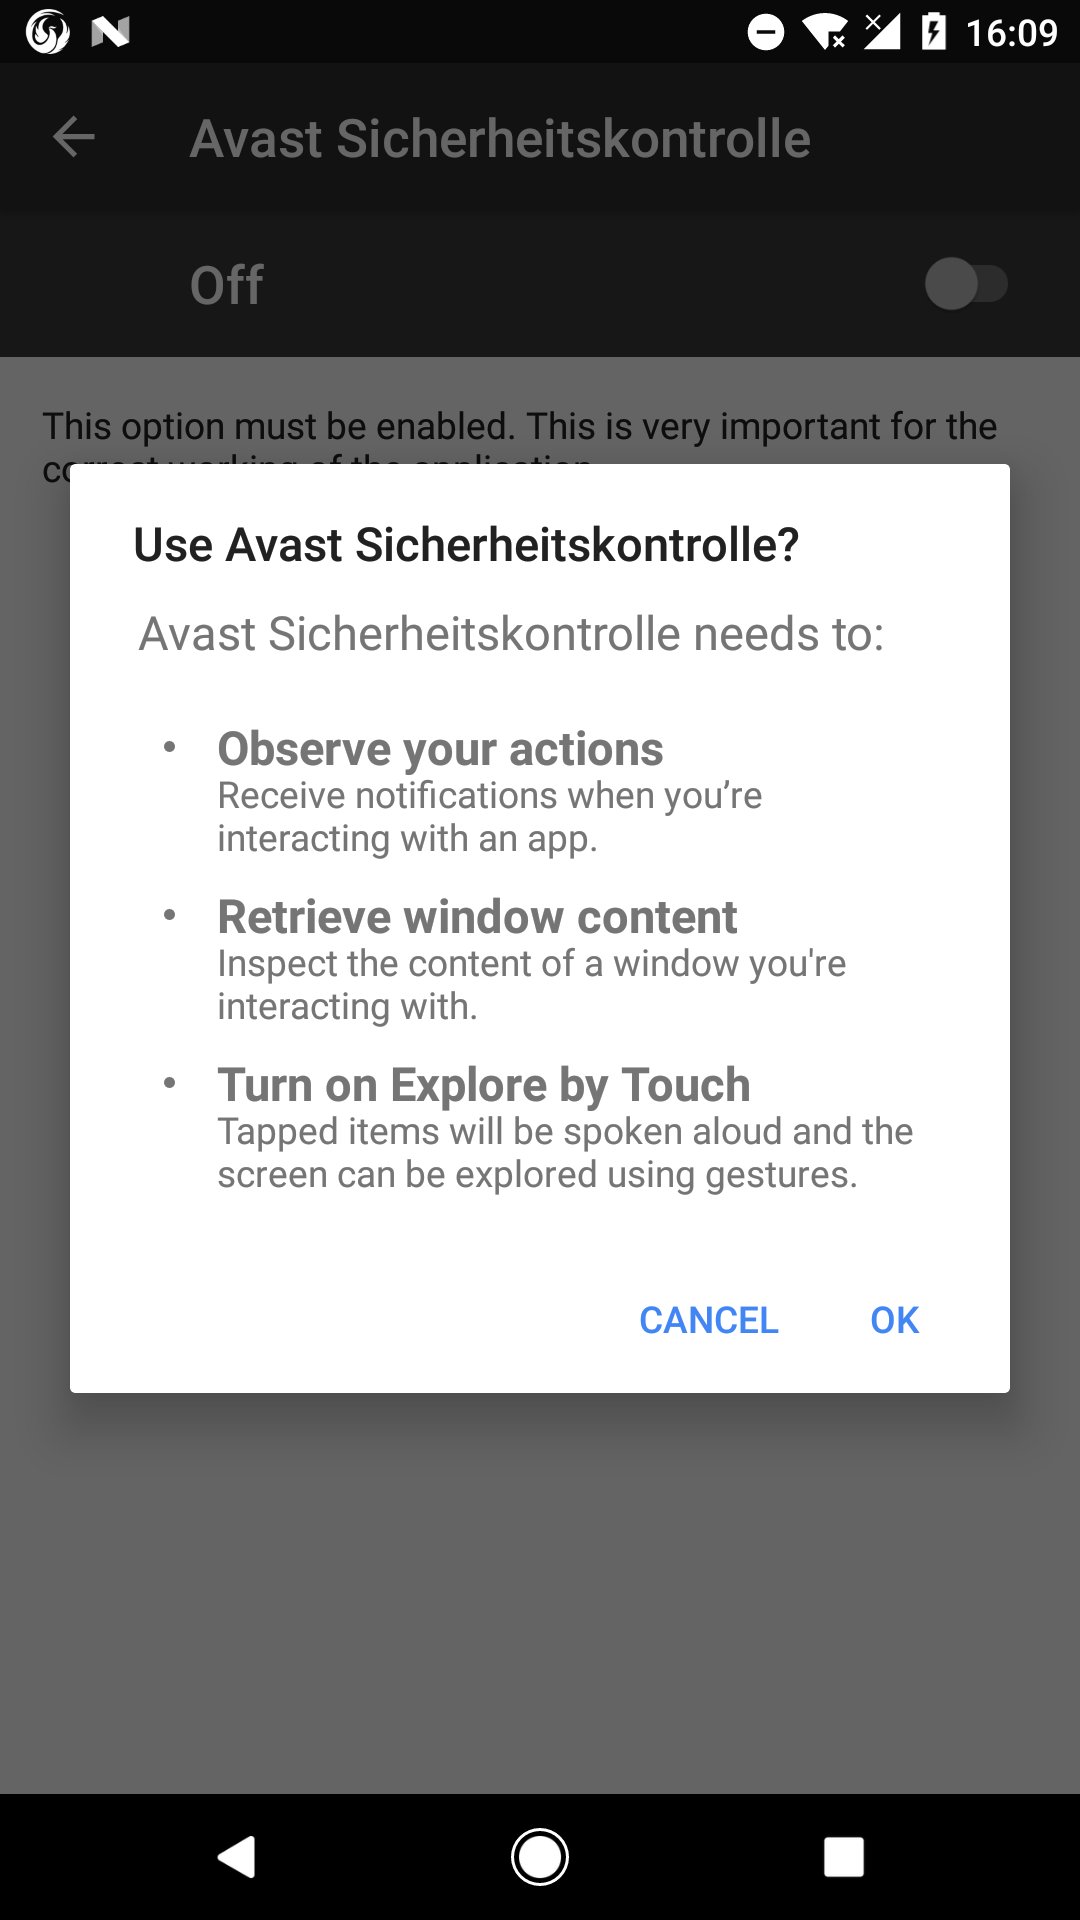
Часто вредоносное приложение маскируют под «Avast Security Control» или утилиту «Deutsche Bank Security Control». После установки зловред перенаправляет текстовые сообщения с кодами операторам TrickBot.

Так у злоумышленников появляется возможность совершать несанкционированные мошеннические переводы денежных средств.

Команда IBM X-Force, проанализировавшая возможности TrickMo, отметила, что вредонос способен препятствовать удалению из системы. Для этого он может установить себя в качестве SMS-приложения по умолчанию.

«Изучив вредоносную составляющую, мы поняли, что TrickMo разработан специально для обхода современных технологий одноразовых паролей. Чтобы успешно перехватывать 2FA-коды, приложение задействует специальные возможности системы Android (accessibility services)», — пишут исследователи.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru