



Плохо изученная функция Android позволяет снять цифровой отпечаток

Плохо изученная функция Android позволяет снять цифровой отпечаток

Плохо изученная функция Android позволяет снять цифровой отпечаток

Исследователи проанализировали одну из функций мобильной операционной системы Android, о которой долгое время мало что было известно. Тем не менее, как считают эксперты, эти возможности могут угрожать конфиденциальности пользователей.

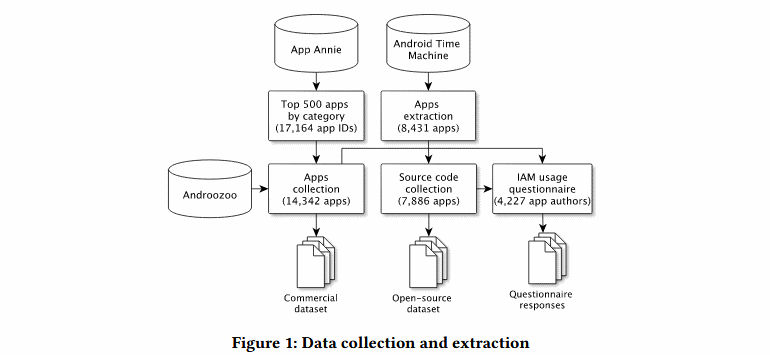
В исследовании отмечается, что сегодня всё больше Android-приложений используют IAM (Installed Application Methods) — набор API системы Android, позволяющий разработчикам получить список установленных на устройстве приложений.

Изначально Google создал эти вызовы API, чтобы девелоперы могли выявить несовместимость приложений. Однако в отчёте (PDF) экспертов высказывается предположение, что IAM также можно использовать для снятия цифрового отпечатка или отслеживания пользователя.

В частности, опасность заключается в том, что рекламодатели могут вычислить интересы пользователя и его личные предпочтения. Более того, проанализировав список установленных приложений, можно определить пол, родной язык, религиозные предпочтения и прочую похожую информацию.

Ещё один неприятный нюанс — себя нельзя защитить от подобных техник снятия цифрового отпечатка, поскольку IAM в процессе работы не спрашивает разрешения пользователя.

Интересно также, что приложение может осуществлять вызовы IAM без ведома самого разработчика. Таким образом, если, например, программа содержит рекламную библиотеку, вызовы API IAM будут осуществляться от её лица, а создатель софта даже не будет в курсе этого.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru