



Плохо изученная функция Android позволяет снять цифровой отпечаток

Плохо изученная функция Android позволяет снять цифровой отпечаток

Плохо изученная функция Android позволяет снять цифровой отпечаток

Исследователи проанализировали одну из функций мобильной операционной системы Android, о которой долгое время мало что было известно. Тем не менее, как считают эксперты, эти возможности могут угрожать конфиденциальности пользователей.

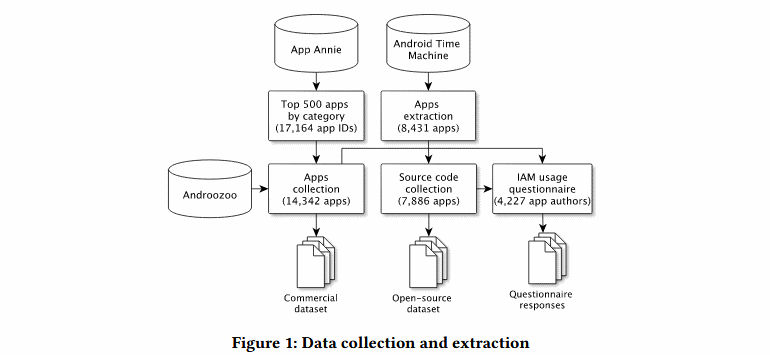
В исследовании отмечается, что сегодня всё больше Android-приложений используют IAM (Installed Application Methods) — набор API системы Android, позволяющий разработчикам получить список установленных на устройстве приложений.

Изначально Google создал эти вызовы API, чтобы девелоперы могли выявить несовместимость приложений. Однако в отчёте (PDF) экспертов высказывается предположение, что IAM также можно использовать для снятия цифрового отпечатка или отслеживания пользователя.

В частности, опасность заключается в том, что рекламодатели могут вычислить интересы пользователя и его личные предпочтения. Более того, проанализировав список установленных приложений, можно определить пол, родной язык, религиозные предпочтения и прочую похожую информацию.

Ещё один неприятный нюанс — себя нельзя защитить от подобных техник снятия цифрового отпечатка, поскольку IAM в процессе работы не спрашивает разрешения пользователя.

Интересно также, что приложение может осуществлять вызовы IAM без ведома самого разработчика. Таким образом, если, например, программа содержит рекламную библиотеку, вызовы API IAM будут осуществляться от её лица, а создатель софта даже не будет в курсе этого.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru