



В Google Play Store нашли вредоносные Android-игры для детей

В Google Play Store нашли вредоносные Android-игры для детей

В Google Play Store нашли вредоносные Android-игры для детей

Авторы двух семейств вредоносных приложений для Android успешно обходят защитные меры Google Play Store. Специалисты Check Point нашли очередную порцию зловредов на площадке официального магазина.

В этот раз исследователи выявили 66 приложений, установленных более миллиона раз. Все они использовали технику сокрытия вредоносного кода, помогавшую разместить этот софт в Play Store.

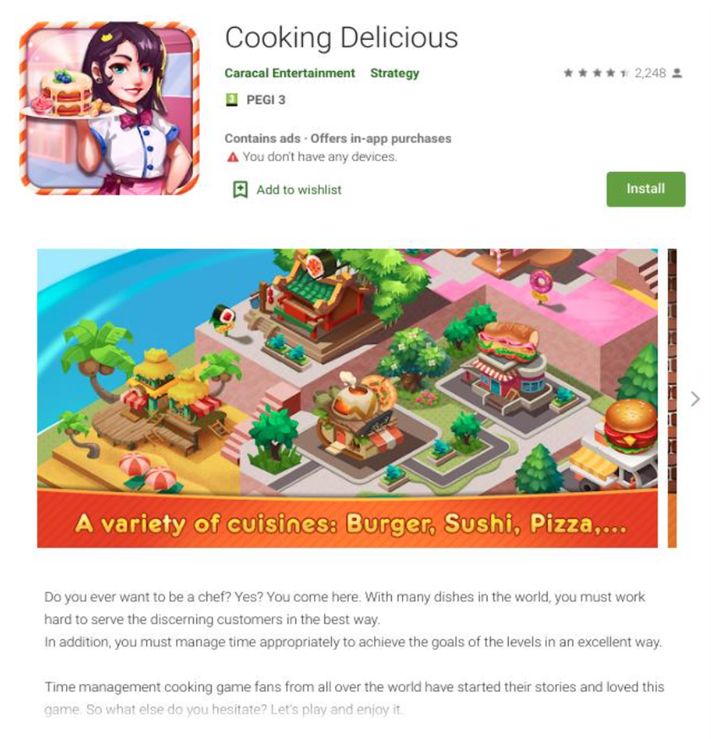
26 приложений были ориентированы на детей, часть из них представляла собой гоночные игры, пазлы и прочий развлекательный контент. Остальные программы маскировались под переводчики, калькуляторы и ридеры для электронных книг.

В Check Point заявили, что Google уже удалил часть опасных приложений после того, как исследователи сообщили интернет-гиганту о своей находке. Другую часть, как ни странно, убрали сами операторы, видимо, сообразив, что эксперты вышли на них.

После установки в системе Android злонамеренные программы осуществляли операции кликфрода, которые приносили операторам определённый доход. Все вредоносы задействовали функцию Android «MotionEvent», позволяющую создать видимость клика пользователя на рекламных объявлениях.

Эксперты Check Point опубликовали список выявленных вредоносных Android-приложений, который мы приводим ниже:

Мобильные игры для детей:

  1. caracal.raceinspace.astronaut
  2. com.caracal.cooking
  3. com.leo.letmego
  4. com.pantanal.aquawar
  5. com.pantanal.dressup
  6. banz.stickman.runner.parkour
  7. com.banzinc.littiefarm
  8. com.folding.blocks.origami.mandala
  9. com.goldencat.hillracing
  10. com.hexa.puzzle.hexadom
  11. com.ichinyan.fashion
  12. com.maijor.cookingstar
  13. com.major.zombie
  14. com.nyanrev.carstiny
  15. com.pantanal.stickman.warrior
  16. com.splashio.mvm
  17. leo.unblockcar.puzzle
  18. biaz.jewel.block.puzzle2019
  19. biaz.magic.cuble.blast.puzzle
  20. com.inunyan.breaktower
  21. com.leo.spaceship
  22. fortuneteller.tarotreading.horo
  23. ket.titan.block.flip
  24. com.leopardus.happycooking
  25. com.caracal.burningman
  26. com.cuvier.amazingkitchen

Вредоносные утилиты:

  1. com.caculator.biscuitent
  2. inferno.me.translator
  3. translate.travel.map
  4. travel.withu.translate
  5. allday.a24h.translate
  6. best.translate.tool
  7. com.bestcalculate.multifunction
  8. com.mimochicho.fastdownloader
  9. com.pdfreader.biscuit
  10. com.yeyey.translate
  11. mcmc.delicious.recipes
  12. mcmc.delicious.recipes
  13. multi.translate.threeinone
  14. pro.infi.translator
  15. rapid.snap.translate
  16. smart.language.translate
  17. sundaclouded.best.translate
  18. biscuitent.imgdownloader
  19. biscuitent.instant.translate
  20. com.besttranslate.biscuit
  21. com.michimocho.video.downloader
  22. mcmc.ebook.reader
  23. swift.jungle.translate
  24. com.mcmccalculator.free
  25. com.tapsmore.challenge
  26. com.yummily.healthy.recipes
  27. com.hexamaster.anim
  28. com.twmedia.downloader
  29. bis.wego.translate
  30. com.arplanner.sketchplan
  31. com.arsketch.quickplan
  32. com.livetranslate.best
  33. com.lulquid.calculatepro
  34. com.smart.tools.pro
  35. com.titanyan.igsaver
  36. hvt.ros.digiv.weather.radar
  37. md.titan.translator
  38. scanner.ar.measure 
  39. toolbox.artech.helpful
  40. toolkit.armeasure.translate
Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru