


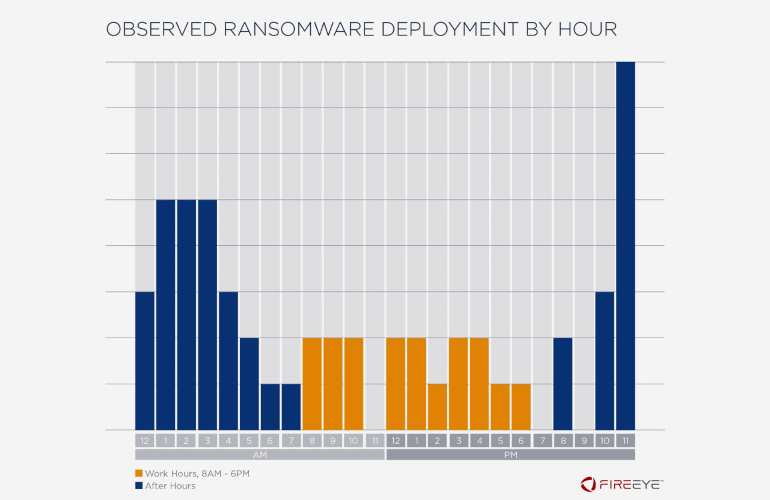

76% атак шифровальщиков на компании проводятся ночью или в выходные

76% атак шифровальщиков на компании проводятся ночью или в выходные

76% атак шифровальщиков на компании проводятся ночью или в выходные

Подавляющее большинство атак на организации, в которых используются программы-шифровальщики, происходят в нерабочие часы — ночью или на выходных. Такими данными поделились аналитики компании FireEye.

Согласно отчёту FireEye, 76% активности вымогателей приходятся на нерабочие часы. Из них 49% атак проводятся вечером-ночью, 27% — в выходные дни. В своих выводах эксперты опираются на анализ деятельности шифровальщиков в период с 2017 по 2019 год.

Причина, по которой киберпреступники выбрали такой подход, вполне очевидна — чаще всего в вечерние часы и по выходным в организациях отсутствует контроль со стороны системных администраторов.

Таким образом, если деятельность программы-вымогателя вызовет подозрение у средств защиты, отреагировать на соответствующее уведомление никто не сможет. Следовательно, у злоумышленников есть в распоряжении приличное количество времени, которого с головой хватит для шифрования всех важных файлов компании.

По словам FireEye, преступники всегда тщательно подготавливают почву для запуска шифровальщика. Сначала они проникают в сеть организации, далее — двигаются «горизонтально» по сети, только потом в дело идёт программа-вымогатель.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru