


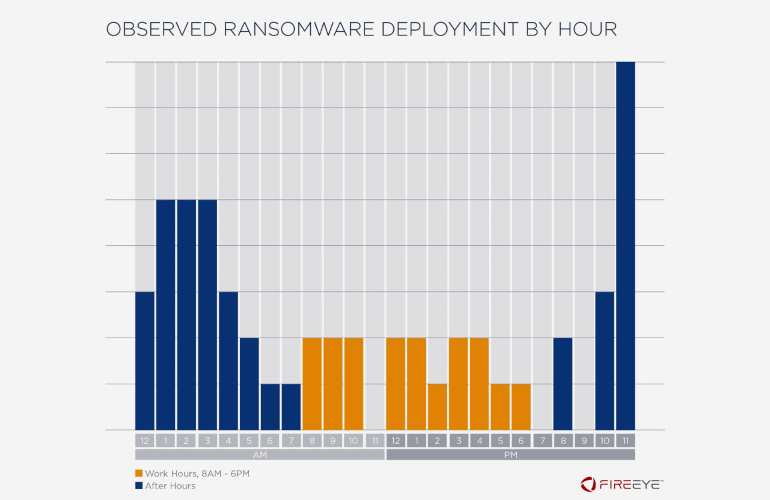

76% атак шифровальщиков на компании проводятся ночью или в выходные

76% атак шифровальщиков на компании проводятся ночью или в выходные

76% атак шифровальщиков на компании проводятся ночью или в выходные

Подавляющее большинство атак на организации, в которых используются программы-шифровальщики, происходят в нерабочие часы — ночью или на выходных. Такими данными поделились аналитики компании FireEye.

Согласно отчёту FireEye, 76% активности вымогателей приходятся на нерабочие часы. Из них 49% атак проводятся вечером-ночью, 27% — в выходные дни. В своих выводах эксперты опираются на анализ деятельности шифровальщиков в период с 2017 по 2019 год.

Причина, по которой киберпреступники выбрали такой подход, вполне очевидна — чаще всего в вечерние часы и по выходным в организациях отсутствует контроль со стороны системных администраторов.

Таким образом, если деятельность программы-вымогателя вызовет подозрение у средств защиты, отреагировать на соответствующее уведомление никто не сможет. Следовательно, у злоумышленников есть в распоряжении приличное количество времени, которого с головой хватит для шифрования всех важных файлов компании.

По словам FireEye, преступники всегда тщательно подготавливают почву для запуска шифровальщика. Сначала они проникают в сеть организации, далее — двигаются «горизонтально» по сети, только потом в дело идёт программа-вымогатель.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru