


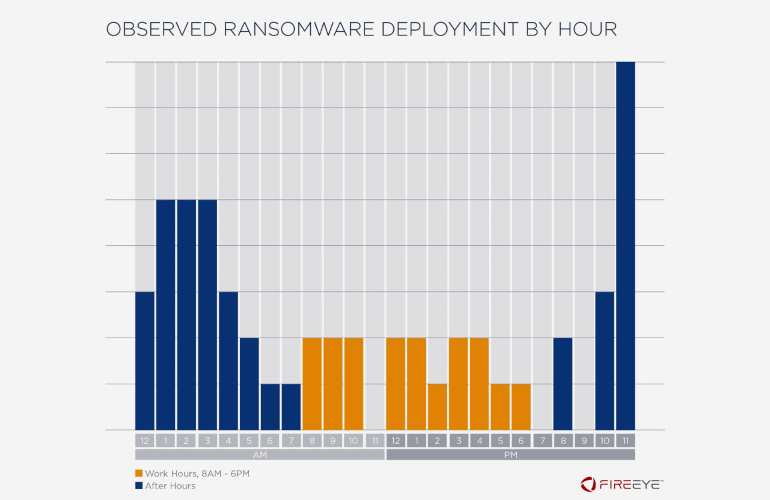

76% атак шифровальщиков на компании проводятся ночью или в выходные

76% атак шифровальщиков на компании проводятся ночью или в выходные

76% атак шифровальщиков на компании проводятся ночью или в выходные

Подавляющее большинство атак на организации, в которых используются программы-шифровальщики, происходят в нерабочие часы — ночью или на выходных. Такими данными поделились аналитики компании FireEye.

Согласно отчёту FireEye, 76% активности вымогателей приходятся на нерабочие часы. Из них 49% атак проводятся вечером-ночью, 27% — в выходные дни. В своих выводах эксперты опираются на анализ деятельности шифровальщиков в период с 2017 по 2019 год.

Причина, по которой киберпреступники выбрали такой подход, вполне очевидна — чаще всего в вечерние часы и по выходным в организациях отсутствует контроль со стороны системных администраторов.

Таким образом, если деятельность программы-вымогателя вызовет подозрение у средств защиты, отреагировать на соответствующее уведомление никто не сможет. Следовательно, у злоумышленников есть в распоряжении приличное количество времени, которого с головой хватит для шифрования всех важных файлов компании.

По словам FireEye, преступники всегда тщательно подготавливают почву для запуска шифровальщика. Сначала они проникают в сеть организации, далее — двигаются «горизонтально» по сети, только потом в дело идёт программа-вымогатель.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru