



Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные модули оперативной памяти до сих пор уязвимы перед атаками вида Rowhammer, о чём свидетельствует новое исследование, представленное общественности сегодня. Опасность всё ещё присутствует, хотя производители уже шесть лет пытаются избавить пользователей от этой угрозы.

Все контрмеры разработчиков и вендоров объединили под общим названием Target Row Refresh (TRR), они представляют собой комбинацию программных и аппаратных патчей, постепенно внедряемых в RAM-модули с 2014 года.

Первыми защиту TRR получили модули DDR4, после чего в течение нескольких лет производители были уверены в том, что им удалось справиться с проблемой Rowhammer.

Однако новое исследование под названием «TRRespass: Exploiting the Many Sides of Target Row Refresh» (PDF) с новой стороны освещает данную угрозу для оперативной памяти. Специалисты швейцарского и голландского университетов создали специальный инструмент TRRespass, с помощью которого можно адаптировать старый вид Rowhammer для атак на новые модули памяти с защитой TRR.

«Мы хотим прояснить нюансы, касающиеся внутренних механизмов TRR, а также развенчать миф о безопасности, которую якобы гарантируют эти меры защиты», — пишут в исследовании эксперты.

«Наш инструмент TRRespasss доказывает, что даже последнее поколение модулей DDR4 с защитой TRR уязвимо перед атаками вида Rowhammer. Более того, проверив чипы LPDDR4(X), мы пришли к выводу, что и они восприимчивы к Rowhammer».

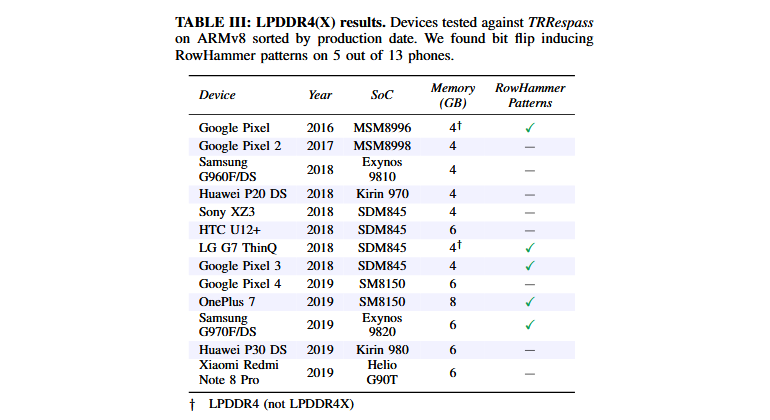
Согласно отчёту специалистов, модули LPDDR4, используемы в смартфонах Google, LG, OnePlus и Samsung также затронуты уязвимостью.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru