



Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные модули оперативной памяти до сих пор уязвимы перед атаками вида Rowhammer, о чём свидетельствует новое исследование, представленное общественности сегодня. Опасность всё ещё присутствует, хотя производители уже шесть лет пытаются избавить пользователей от этой угрозы.

Все контрмеры разработчиков и вендоров объединили под общим названием Target Row Refresh (TRR), они представляют собой комбинацию программных и аппаратных патчей, постепенно внедряемых в RAM-модули с 2014 года.

Первыми защиту TRR получили модули DDR4, после чего в течение нескольких лет производители были уверены в том, что им удалось справиться с проблемой Rowhammer.

Однако новое исследование под названием «TRRespass: Exploiting the Many Sides of Target Row Refresh» (PDF) с новой стороны освещает данную угрозу для оперативной памяти. Специалисты швейцарского и голландского университетов создали специальный инструмент TRRespass, с помощью которого можно адаптировать старый вид Rowhammer для атак на новые модули памяти с защитой TRR.

«Мы хотим прояснить нюансы, касающиеся внутренних механизмов TRR, а также развенчать миф о безопасности, которую якобы гарантируют эти меры защиты», — пишут в исследовании эксперты.

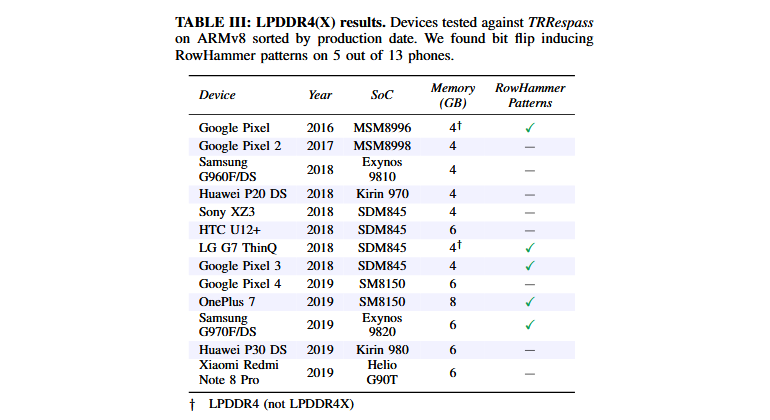
«Наш инструмент TRRespasss доказывает, что даже последнее поколение модулей DDR4 с защитой TRR уязвимо перед атаками вида Rowhammer. Более того, проверив чипы LPDDR4(X), мы пришли к выводу, что и они восприимчивы к Rowhammer».

Согласно отчёту специалистов, модули LPDDR4, используемы в смартфонах Google, LG, OnePlus и Samsung также затронуты уязвимостью.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru