



Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Семейство программ-вымогателей Mailto (NetWalker) научилось внедрять вредоносный код в легитимный системный процесс Проводника Windows (Windows Explorer). Благодаря этой тактике шифровальщик успешно обходит детектирование антивирусными средствами.

Впервые исследователи в области кибербезопасности заметили Mailto в августе 2019 года. Имя вымогатель получил из-за расширения, которое он добавляет к зашифрованным файлам.

Углубившись в анализ вредоноса, эксперты пришли к выводу, что его авторы называют его иначе — «NetWalker». Также специалисты сообщили, что Mailto атакует не только обычных пользователей, но и стремится проникнуть в корпоративные сети, чтобы потом зашифровать все подключённые устройства.

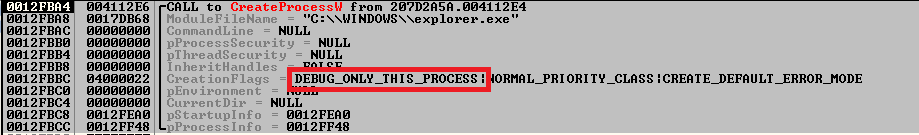
Совсем недавно разработчики шифровальщика оснастили своё детище возможностью прятать код в процессе Windows Explorer. Для этого вредонос использует интересную методику: Mailto запускает процесс в режиме отладки, после чего использует специальный API вроде WaitForDebugEvent для внедрения вредоносного кода.

В результате совершенно легитимный системный процесс explorer.exe выполнит злонамеренную нагрузку. Исследователи из Quick Heal поделились скриншотом, на котором отчётливо видна инъекция кода вымогателя:

Далее Mailto создаёт объект автозапуска в реестре Windows и уничтожает все теневые копии, чтобы жертва не смогла восстановить зашифрованные файлы.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru