



Новая функция Google Chrome вызвала вопросы по части конфиденциальности

Новая функция Google Chrome вызвала вопросы по части конфиденциальности

Новая функция Google Chrome вызвала вопросы по части конфиденциальности

С выходом Chrome 80 Google внедрил новую функцию, позволяющую создавать ссылку на конкретное слово или фразу в тексте веб-страницы. Разработчики браузера Brave считают, что нововведение ставит под угрозу конфиденциальность пользователей.

Чтобы задействовать описанную выше функцию, получившую имя «ScrollToTextFragment», пользователи должны создать ссылку вида:

https://example.com#:~:text=prefix-,s начало текста,конец текста,-suffix

В этом случае при переходе по URL в таком формате пользователи Chrome увидят подсвеченную в тексте фразу. На первый взгляд может показаться, что каждый раз формировать такую ссылку очень неудобно, однако один из разработчиков браузера от Google создал инструмент, облегчающий эту задачу.

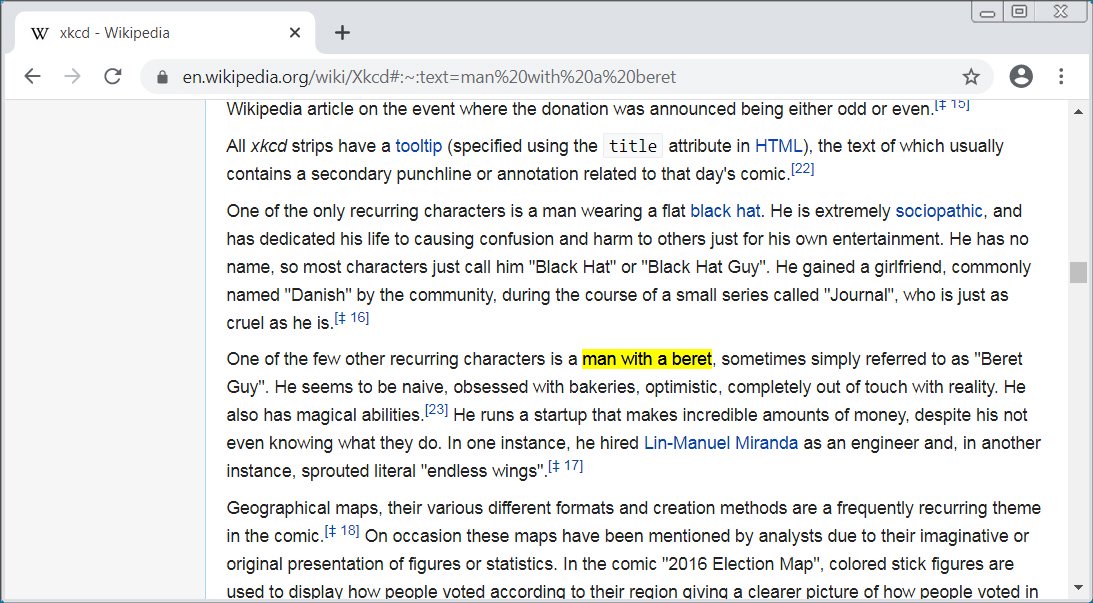
Вот пример такой ссылки — http://en.wikipedia.org/wiki/Xkcd#:~:text=man%20with%20a%20beret. Если у вас установлен Chrome 80, попробуйте пройти по ней — вы должны увидеть подсвеченную фразу в тексте:

Это весьма полезная функция, поскольку помогает человеку указать на конкретное место на всей веб-странице. Однако Питер Снайдер, разработчик браузера Brave, полагает, что Google не учёл риски нововведения перед введением его в эксплуатацию.

Снайдер заявил, что ScrollToTextFragment может позволить атакующему вычислить, имеется ли на определённой веб-странице конкретный текст.

«Представьте ситуацию: я могу просматривать DNS-трафик, отравляю ссылку на сайт компании, посвящённый вопросам здоровья, с приставкой #:~:text=cancer, что в итоге позволит мне вычислить, болен ли определённый сотрудник онкологией», — пишет Снайдер.

Таким же образом, по мнению разработчика, можно определять, находится ли в друзьях пользователя конкретные люди на площадках социальных сетей.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru