



ЦБ планирует сделать киберучения обязательными для банков в 2021 году

ЦБ планирует сделать киберучения обязательными для банков в 2021 году

ЦБ планирует сделать киберучения обязательными для банков в 2021 году

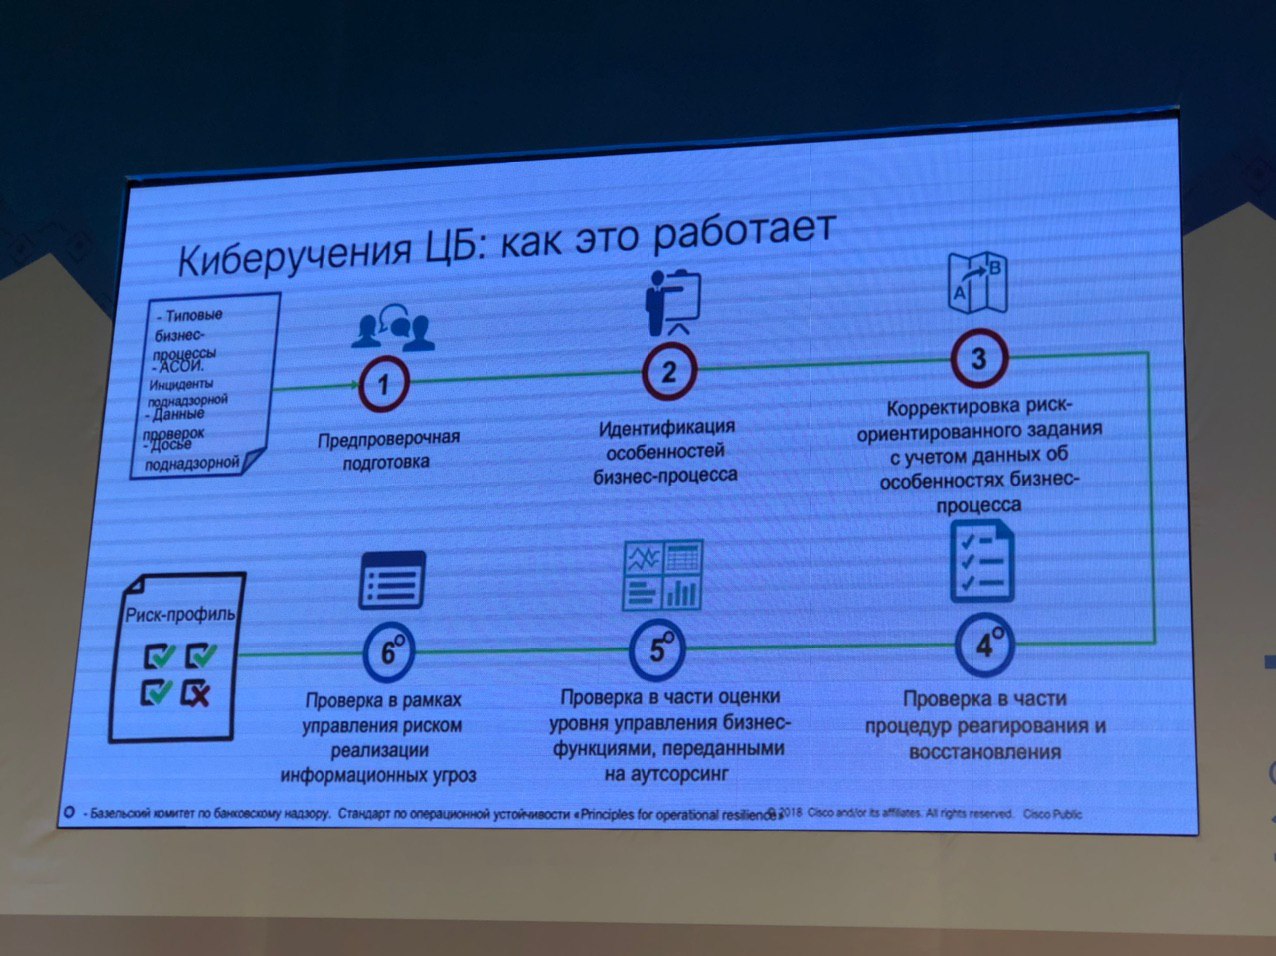
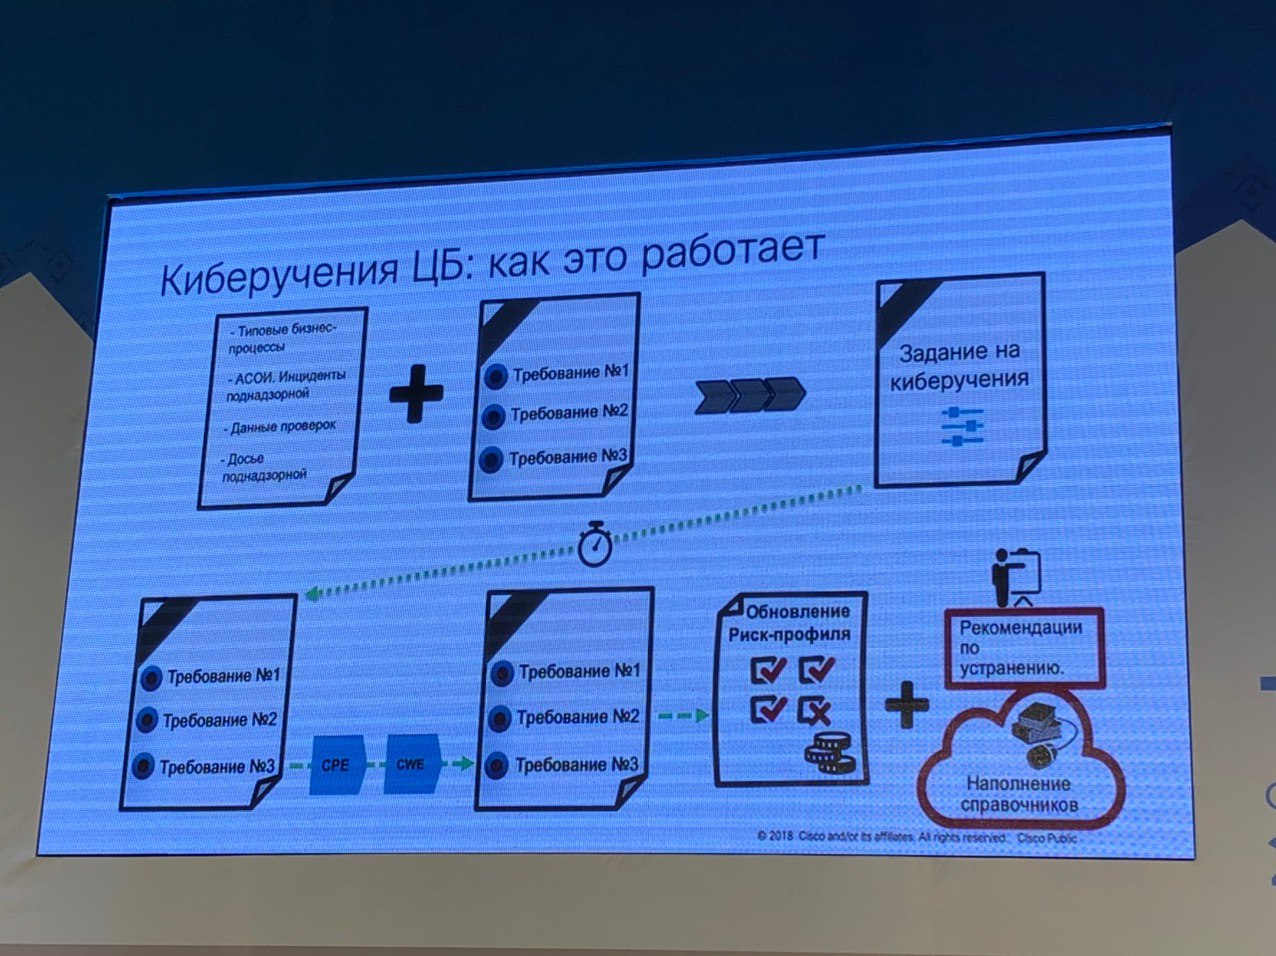
Центральный банк России к 2021 году собирается ввести обязательные киберучения для российских кредитных организаций. По словам представителей Банка России, такой жёсткий подход позволит сохранить репутацию банков и защитить клиентов от хищения средств.

Артём Сычёв, первый заместитель директора департамента ИБ Банка России, углубился в методы борьбы с киберрисками и объяснил суть профилактических действий.

«Наша задача — не оштрафовать, не наказать, а обеспечить стабильность и безопасность финансовой системы. Поэтому мы и говорим в первую очередь о проведённой проверке: мы всем рассказали об их проблемах», — рассказал Сычёв.

«Второй момент — киберучения, которые покажут, насколько банки реагируют на сигналы регулятора. Важно понимать одно, что это не наша прихоть, это защита банков и клиентов».

Замдиректора департамента ИБ Банка России также отметил, что подавляющее большинство кредитных организаций действительно прослушиваются к регулятору, что помогает им обеспечить собственную безопасность.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru