


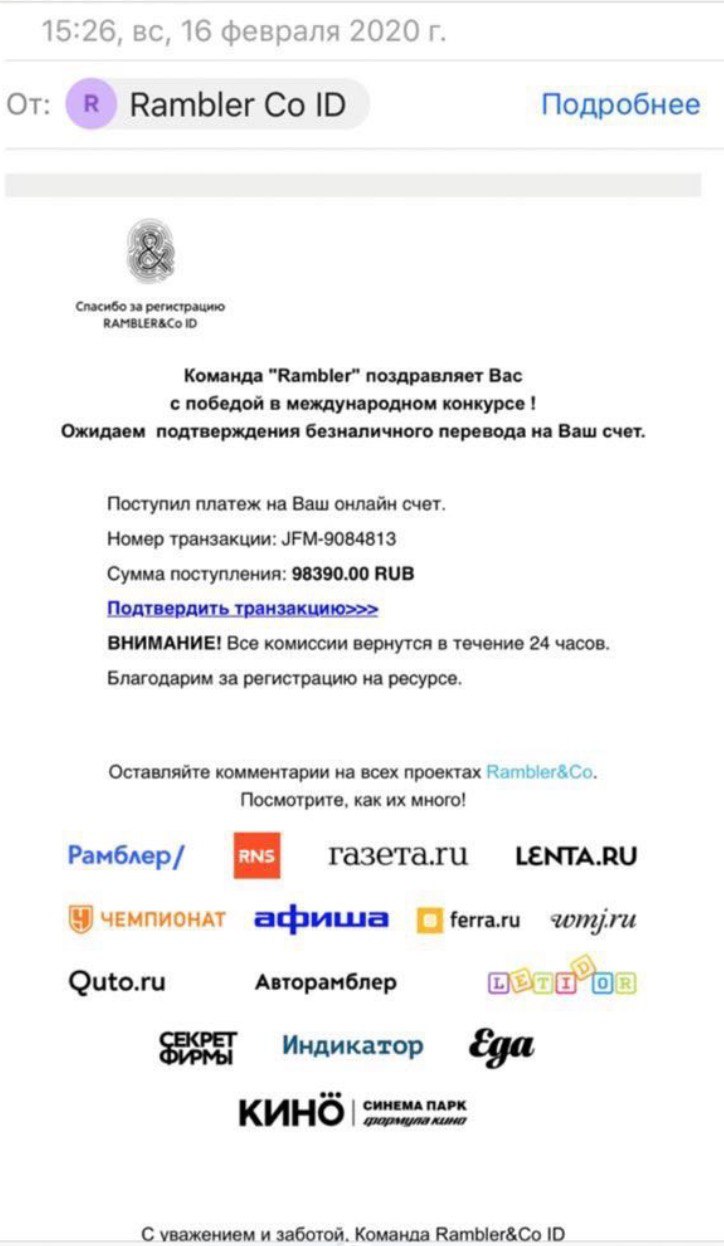

Мошенники выманивали данные карт, представляясь командой Rambler

Мошенники выманивали данные карт, представляясь командой Rambler

Мошенники выманивали данные карт, представляясь командой Rambler

Киберпреступники прибились к новой «хайповой» теме в Сети — многоступенчатая мошенническая схема строится на маскировке под Ежесезонную премию «Лайк года 2020». Как обычно бывает при таких разводах, пользователям обещают крупный денежный приз.

Злоумышленники утверждают, что пользователь может получить деньги за любой лайк, поставленный им на просторах интернета. Якобы специальный алгоритм выберет такой лайк случайно.

Специалисты компании Group-IB совместно с Rambler Group вычислили более 1000 доменов, связанных с данной мошеннической кампанией. Чтобы придать своей рассылке легитимный вид, злоумышленники использовали почтовые серверы оператора фискальных данных (ОФД), которые перед этим успешно взломали.

После этого мошенники начали рассылать пользователям письма от имени команды Rambler. Само собой, в адрес представителей настоящего Rambler посыпались жалобы, после чего компания решила провести собственное расследование, к которому привлекла Group-IB.

Долее Group-IB выяснила, что преступники пытались склонить своих адресатов поучаствовать в премии «Лайк года 2020». Помимо электронных писем, передаваемых посредством взломанных серверов, злоумышленники использовали для доставки уведомлений и Google Календарь.

Здесь в ход вступала социальная инженерия, благодаря которой мошенники выманивали данные платёжных карт. Жертвам обещали денежный приз в размере от $100 до $2000.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru