



Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Исследователям в области кибербезопасности спустя десять месяцев всё же удалось найти надёжный способ, помогающий избавиться от сложной вредоносной программы для Android — xHelper. Напомним, что ранее зловред считался неудаляемым.

xHelper терроризировал пользователей Android на протяжении десяти месяцев. Впервые его обнаружили в марте 2019 года.

Согласно многочисленным жалобам, наводнившим форумы в прошлом году, xHelper нельзя удалить даже через сброс смартфона к заводским настройкам.

Спустя несколько часов после подобного сброса xHelper переустанавливал себя в системе без всякого взаимодействия с жертвой.

При этом нельзя было сказать, что xHelper является именно вредоносной программой, скорее — раздражающей. Приложение докучало пользователям показом всплывающих рекламных окон или спамерских уведомлений.

Как установили эксперты, xHelper попадал на устройства пользователей с помощью приложений, установленных из сторонних источников.

К счастью, специалист из Malwarebytes Нэйтан Коллиер опубликовал пошаговую инструкцию, с помощью которой можно избавиться от xHelper.

Обратите внимание, что инструкция требует установить приложение Malwarebytes для Android, но оно абсолютно бесплатное, так что переживать не стоит. Итак:

  1. Установите из Google Play Store файловый менеджер с возможностью поиска файлов в директориях.
  2. Временно отключите Google Play Store, чтобы пресечь переустановку зловреда: Настройки > Приложения > Google Play Store > кнопка «Отключить».
  3. Запустите сканирование системы Android в приложении Malwarebytes — оно поможет вычислить имя процесса, за которым скрывается xHelper (как правило, это следующие имена: fireway, xhelper и дублирующее — Settings).
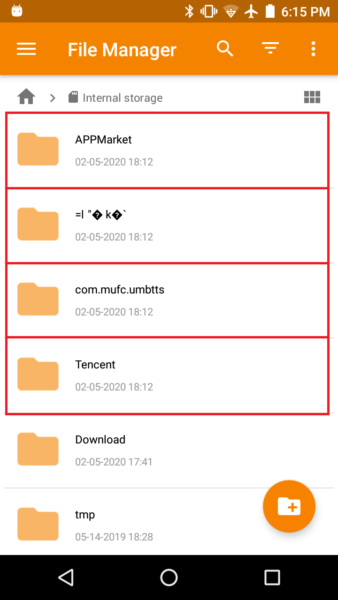
  4. Откройте файловый менеджер и найдите в хранилище любой объект, имя которого начинается на com.mufc.
  5. Отметьте или запишите для себя дату последней модификации всего, что начинается на com.mufc.
  6. Удалите всё, что начинается на com.mufc и все объекты с такой же датой модификации (за исключением папок вроде «Загрузки»).
  7. Активируйте Google Play Store — Настройки > Приложения > Google Play Store > кнопка «Включить».

Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru