



Илон Маск посмеялся над проблемами безопасности WhatsApp

Илон Маск посмеялся над проблемами безопасности WhatsApp

Илон Маск посмеялся над проблемами безопасности WhatsApp

Илон Маск, похоже, не входит в число фанатов мессенджера WhatsApp, поскольку вчерашний твит американского предпринимателя содержит отсылку к проблемам безопасности сервиса обмена сообщениями.

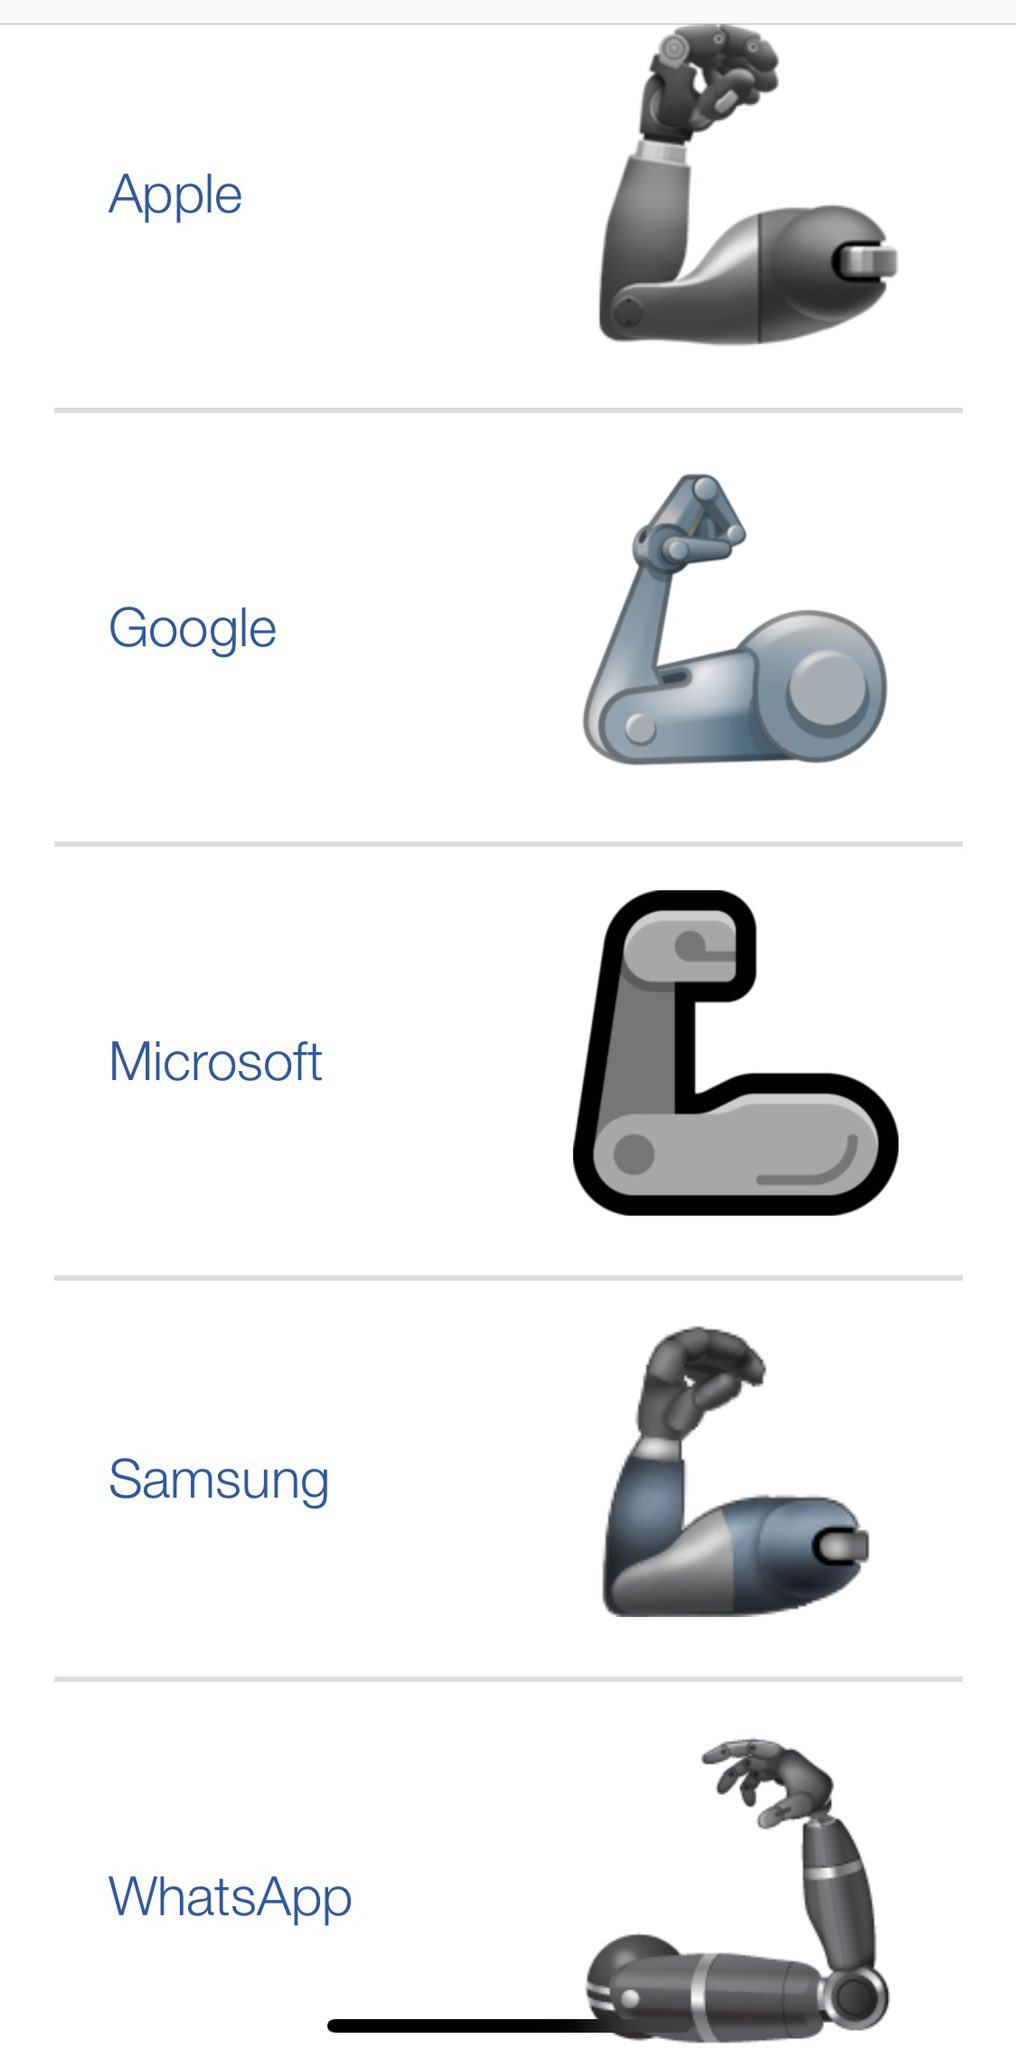
Ключ в завуалированном намёке — Маск опубликовал в Twitter ряд новых эмодзи, сопроводив картинку напоминанием об уязвимостях WhatsApp.

«Новые эмодзи. Последний поставляется вместе с бесплатным взломом смартфона», — пишет Маск.

Гендиректора Tesla сложно обвинить в предвзятости — в последнее время мы действительно часто слышали о проблемах WhatsApp, угрожавших безопасности и конфиденциальности пользователей.

Например, на днях Facebook устранил критическую брешь в WhatsApp. В случае удачной эксплуатации преступник мог прочитать файлы, локально расположенные у жертвы. Проблема была актуальна для систем macOS и Windows.

Также с помощью данного мессенджера наследному принцу Саудовской Аравии якобы удалось взломать генерального директора и основателя Amazon Джеффа Безоса. Согласно результатам расследования, инцидент датируется маем 2018 года.

Известным противником WhatsApp можно назвать и Павла Дурова. В конце прошлого года он в очередной раз предлагал удалить мессенджер, поскольку он не обеспечивает должный уровень безопасности и конфиденциальности переписок пользователей.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru