



Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Пользователи Android под прицелом новой фишинговой кампании, в ходе которой злоумышленники пытаются заразить смартфоны жертв банковским трояном Anubis. Этот вредонос известен тем, что способен красть финансовые данные, извлекая их из 250 банковских приложений и программ для шопинга.

Киберпреступники используют хитроумные методы, позволяющие обойти защитные функции мобильной операционной системы, а также ввести в заблуждение жертву.

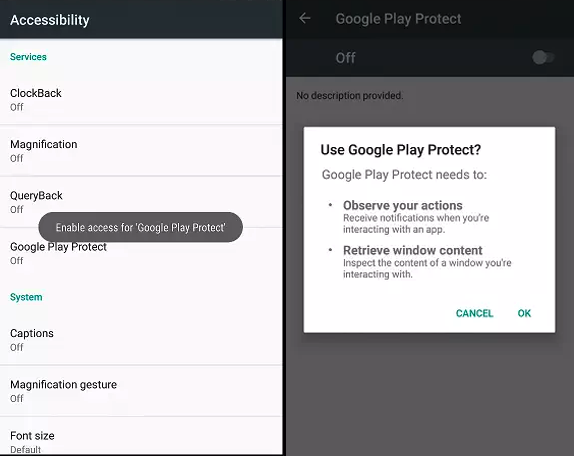
Например, троян просит пользователя активировать Google Play Protect, под этим предлогом жертву вынуждают выдать вредоносу определённые права в системе. После этого зловред отключает Google Play Protect.

Для доставки Anubis атакующие используют вредоносную ссылку, встроенную в фишинговое письмо. Если пользователь пройдёт по этой ссылке, на смартфон загрузится файл APK, замаскированный под счёт.

Эксперты из компании Cofense проанализировали код Anubis и пришли к выводу, что его оснастили функциями кейлоггера и даже модулем шифровальщика.

В случае шифрования файлов вредоносная программа добавляет к ним расширение .AnubisCrypt, после чего отправляет их на сервер злоумышленников (C&C).

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru