



Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Пользователи Android под прицелом новой фишинговой кампании, в ходе которой злоумышленники пытаются заразить смартфоны жертв банковским трояном Anubis. Этот вредонос известен тем, что способен красть финансовые данные, извлекая их из 250 банковских приложений и программ для шопинга.

Киберпреступники используют хитроумные методы, позволяющие обойти защитные функции мобильной операционной системы, а также ввести в заблуждение жертву.

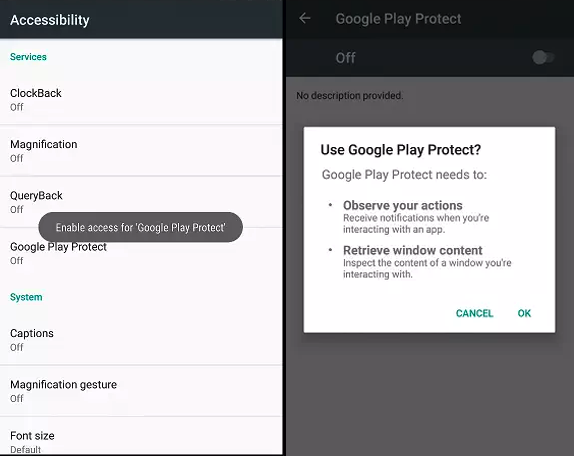
Например, троян просит пользователя активировать Google Play Protect, под этим предлогом жертву вынуждают выдать вредоносу определённые права в системе. После этого зловред отключает Google Play Protect.

Для доставки Anubis атакующие используют вредоносную ссылку, встроенную в фишинговое письмо. Если пользователь пройдёт по этой ссылке, на смартфон загрузится файл APK, замаскированный под счёт.

Эксперты из компании Cofense проанализировали код Anubis и пришли к выводу, что его оснастили функциями кейлоггера и даже модулем шифровальщика.

В случае шифрования файлов вредоносная программа добавляет к ним расширение .AnubisCrypt, после чего отправляет их на сервер злоумышленников (C&C).

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru