



Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

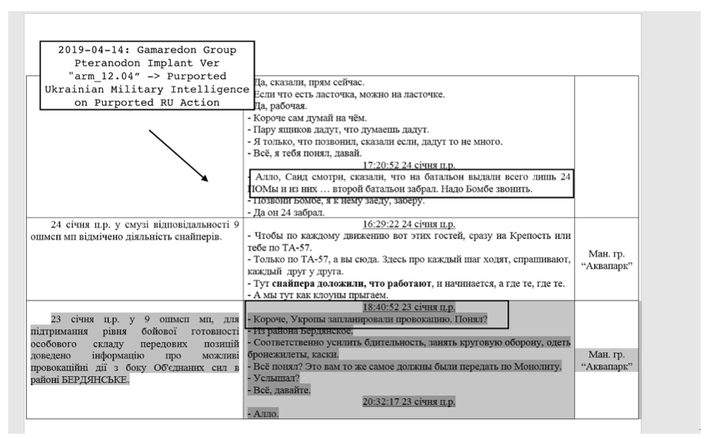
Виталий Кремец из SentinelLabs изучил активность российской киберпреступной группы «Gameredon», якобы атакующей Украину. Помимо этого, Кремец назвал Украину полигоном для российских кибератак.

В своём отчёте Кремец пытается указать на возросшее число атак кибершпионов, интересующихся военными и правительственными объектами Украины.

В ходе этих атак хакеры используют модифицированную вредоносную программу для систем Windows, которая, предположительно, отвечает за подготовительный этап. Этот вредонос разработан с целью сбора и передачи данных, а также выполнения инструкций командного сервера (C&C).

По данным Кремеца, в рамках этой кибероперации злоумышленники успешно атаковали уже пять тысяч организаций на Украине. В этом смысле украинская сторона может выступать звеном более крупного киберконфликта — между Россией и США.

Кремец отмечает, что Gamaredon является характерным примером, демонстрирующим вялотекущую войну в цифровом пространстве. Такую форму противостояния можно вести в те времена, когда физическое столкновение слишком опасно.

Стоит отметить, что об атаках Gameredon впервые стало известно в 2013 году — группировка оказалась хорошо подготовленной и располагающей качественными эксплойтами и кастомными вредоносными программами. Помимо этого, Gameredon быстро освоила социальную инженерию, которая помогла вывести операции группы на новый уровень.

В отчёте SentinelLabs эксперт предупреждает, что у Gameredon появились новые компоненты. По мнению Кремеца, их будут использовать в атаках на военные и государственные цели, преследуемые правительством России.

Сама кампания Gameredon представляет собой письма с вредоносным вложением в виде документов Excel и Word. Эти документы справляются с защитой от выполнения макросов, а также располагают подделанными сертификатами Microsoft — так увеличиваются шансы на успешную атаку.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru