



Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

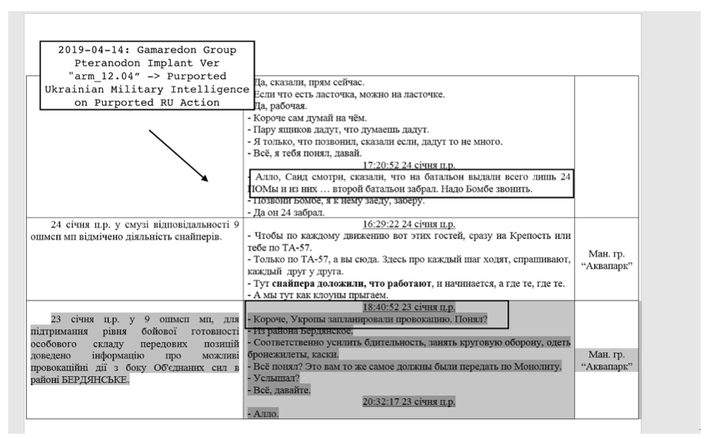
Виталий Кремец из SentinelLabs изучил активность российской киберпреступной группы «Gameredon», якобы атакующей Украину. Помимо этого, Кремец назвал Украину полигоном для российских кибератак.

В своём отчёте Кремец пытается указать на возросшее число атак кибершпионов, интересующихся военными и правительственными объектами Украины.

В ходе этих атак хакеры используют модифицированную вредоносную программу для систем Windows, которая, предположительно, отвечает за подготовительный этап. Этот вредонос разработан с целью сбора и передачи данных, а также выполнения инструкций командного сервера (C&C).

По данным Кремеца, в рамках этой кибероперации злоумышленники успешно атаковали уже пять тысяч организаций на Украине. В этом смысле украинская сторона может выступать звеном более крупного киберконфликта — между Россией и США.

Кремец отмечает, что Gamaredon является характерным примером, демонстрирующим вялотекущую войну в цифровом пространстве. Такую форму противостояния можно вести в те времена, когда физическое столкновение слишком опасно.

Стоит отметить, что об атаках Gameredon впервые стало известно в 2013 году — группировка оказалась хорошо подготовленной и располагающей качественными эксплойтами и кастомными вредоносными программами. Помимо этого, Gameredon быстро освоила социальную инженерию, которая помогла вывести операции группы на новый уровень.

В отчёте SentinelLabs эксперт предупреждает, что у Gameredon появились новые компоненты. По мнению Кремеца, их будут использовать в атаках на военные и государственные цели, преследуемые правительством России.

Сама кампания Gameredon представляет собой письма с вредоносным вложением в виде документов Excel и Word. Эти документы справляются с защитой от выполнения макросов, а также располагают подделанными сертификатами Microsoft — так увеличиваются шансы на успешную атаку.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru