



Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

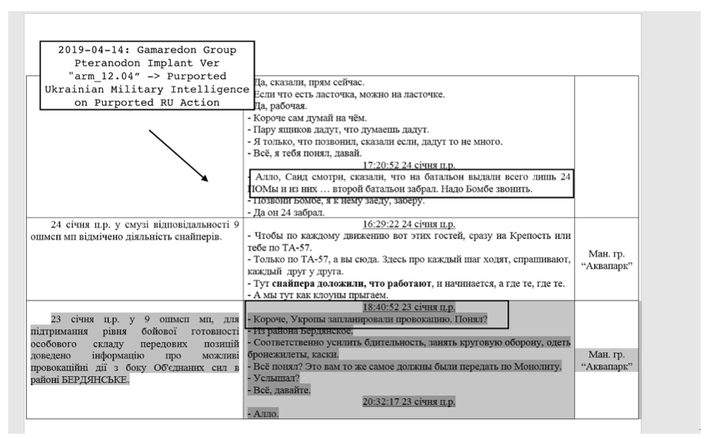
Виталий Кремец из SentinelLabs изучил активность российской киберпреступной группы «Gameredon», якобы атакующей Украину. Помимо этого, Кремец назвал Украину полигоном для российских кибератак.

В своём отчёте Кремец пытается указать на возросшее число атак кибершпионов, интересующихся военными и правительственными объектами Украины.

В ходе этих атак хакеры используют модифицированную вредоносную программу для систем Windows, которая, предположительно, отвечает за подготовительный этап. Этот вредонос разработан с целью сбора и передачи данных, а также выполнения инструкций командного сервера (C&C).

По данным Кремеца, в рамках этой кибероперации злоумышленники успешно атаковали уже пять тысяч организаций на Украине. В этом смысле украинская сторона может выступать звеном более крупного киберконфликта — между Россией и США.

Кремец отмечает, что Gamaredon является характерным примером, демонстрирующим вялотекущую войну в цифровом пространстве. Такую форму противостояния можно вести в те времена, когда физическое столкновение слишком опасно.

Стоит отметить, что об атаках Gameredon впервые стало известно в 2013 году — группировка оказалась хорошо подготовленной и располагающей качественными эксплойтами и кастомными вредоносными программами. Помимо этого, Gameredon быстро освоила социальную инженерию, которая помогла вывести операции группы на новый уровень.

В отчёте SentinelLabs эксперт предупреждает, что у Gameredon появились новые компоненты. По мнению Кремеца, их будут использовать в атаках на военные и государственные цели, преследуемые правительством России.

Сама кампания Gameredon представляет собой письма с вредоносным вложением в виде документов Excel и Word. Эти документы справляются с защитой от выполнения макросов, а также располагают подделанными сертификатами Microsoft — так увеличиваются шансы на успешную атаку.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru