



В Google Play Store выявили 24 правительственных приложения из КНР

В Google Play Store выявили 24 правительственных приложения из КНР

В Google Play Store выявили 24 правительственных приложения из КНР

В новом отчёте VPNpro исследователи предупреждают о компании, связанной с правительством Китая и стоящей за разработкой 24 опасных Android-приложений. По словам специалистов, эти программы установили 382 миллиона пользователей.

Изначально все эти приложения были доступны в официальном магазине Google Play Store. После установки они запрашивали нетипичные разрешения в системе.

Исследователи из компании VPNpro, изучавшие активность китайских разработчиков, вышли на компанию Shenzhen HAWK, связанную с Hi Security и другими четырьмя девелоперами. Было установлено, что VPN-сервис от Hi Security запрашивает опасные разрешения на Android-устройствах.

В свою очередь, Shenzhen HAWK является филиалом TCL Corporation — корпорации, которой отчасти владеют власти Китая.

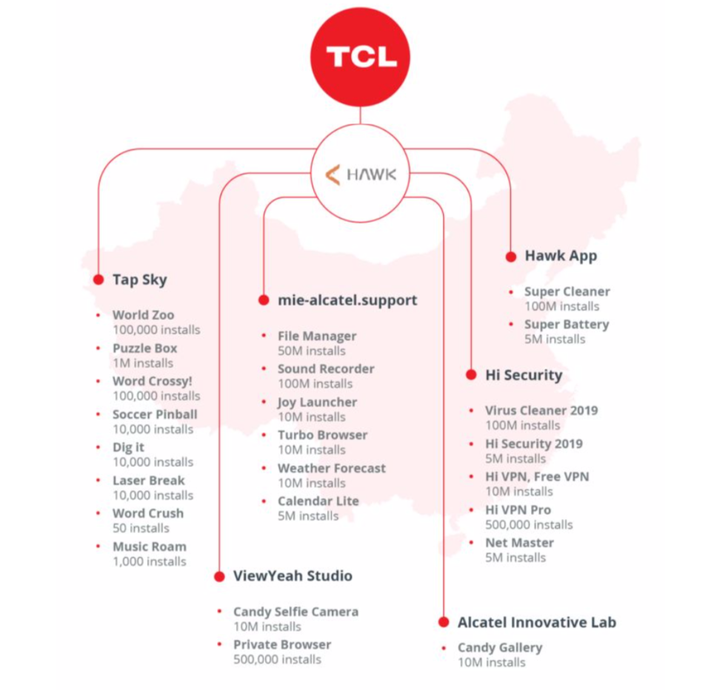
В опубликованном отчёте, команда VPNpro выделила пять разработчиков и 24 приложения, входящие в сеть Shenzhen HAWK.

Шесть из этих 24 программ запрашивали доступ к камере устройства, ещё две пытались добраться до функции звонков, 15 — к данным геолокации и внешнему хранилищу, 14 — к сбору данных о сети и девайсе пользователя. Ещё одно приложение пыталось записывать аудио и получить доступ к контактам.

Само собой, все собранные данные уходили прямиком на серверы разработчиков — другими словами, китайцам. Приводим полный список шпионских приложений вместе с разработчиками:

Tap Sky

  1. World Zoo
  2. Puzzle Box
  3. Word Crossy!
  4. Soccer Pinball
  5. Dig it
  6. Laser Break
  7. Word Crush
  8. Music Roam

Mie-Alcatel.Support

  1. File Manager
  2. Sound Recorder
  3. Joy Launcher
  4. Turbo Browser
  5. Weather Forecast
  6. Calendar Lite

ViewYeah Studio

  1. Candy Selfie Camera

Private Browser

Hawk App

  1. Super Cleaner
  2. Super Battery

Hi Security

  1. Virus Cleaner 2019
  2. Hi Security 2019
  3. Hi VPN, Free VPN
  4. Hi VPN Pro
  5. Net Master

Alcatel Innovative Lab

  1. Candy Gallery
Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru