



Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Японская группа реагирования на чрезвычайные ситуации в киберпространстве выпустила инструмент, позволяющий пользователям Windows проверить, не проник ли в их систему троян Emotet.

Emotet является одной из самых активно распространяемых вредоносных программ. Как правило, он доставляется жертвам через фишинговые письма с вредоносными документами в формате Word.

Обычно злоумышленники маскируют такие электронные письма под счета, уведомления о доставке, приглашения, а в последних кампаниях — под рассылку о распространении коронавируса.

После установки Emotet использует заражённый компьютер для отправки спама и скачивает в систему дополнительные вредоносные программы. Особую опасность представляет работа Emotet в тандеме с банковским трояном Trickbot.

Другими словами, если вы обнаружили у себя в системе Emotet, скорее всего, ваши учётные данные, файлы cookies, история браузера, SSH-ключи и другая информация попала в руки третьих лиц.

Учитывая опасность Emotet, очень важно, чтобы жертвы смогли оперативно найти и удалить троян из системы. Для этого теперь можно использовать разработанную японскими специалистами утилиту EmoCheck.

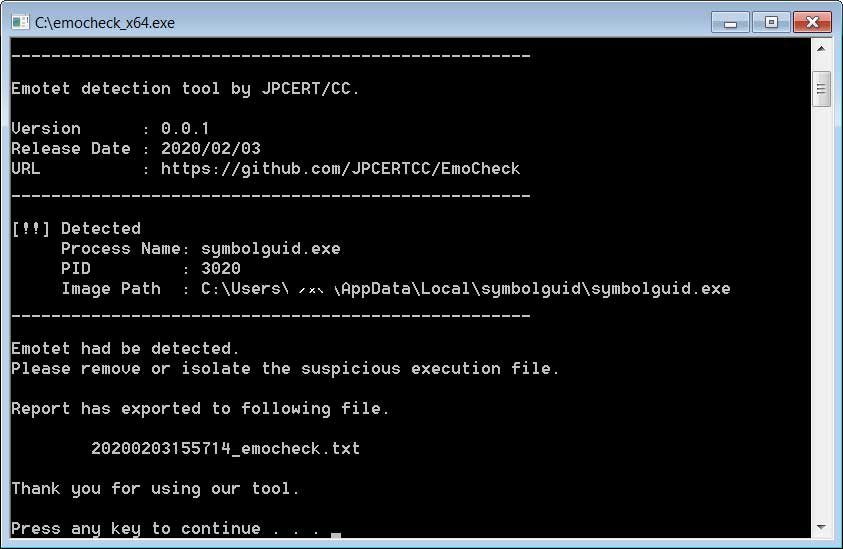
После загрузки распакуйте архив и запустите файл emocheck_x64.exe (для 64-битных систем) или emocheck_x86.exe (для 32-битных). В процессе запуска EmoCheck просканирует систему на присутствие Emotet.

Если вредонос будет обнаружен, инструмент выведет предупреждение, содержащее идентификатор процесса и расположение злонамеренного файла.

Всю необходимую информацию утилита сохранит в лог-файле — [путь к emocheck.exe]/дата и время_emocheck.txt.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru