



Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Японская группа реагирования на чрезвычайные ситуации в киберпространстве выпустила инструмент, позволяющий пользователям Windows проверить, не проник ли в их систему троян Emotet.

Emotet является одной из самых активно распространяемых вредоносных программ. Как правило, он доставляется жертвам через фишинговые письма с вредоносными документами в формате Word.

Обычно злоумышленники маскируют такие электронные письма под счета, уведомления о доставке, приглашения, а в последних кампаниях — под рассылку о распространении коронавируса.

После установки Emotet использует заражённый компьютер для отправки спама и скачивает в систему дополнительные вредоносные программы. Особую опасность представляет работа Emotet в тандеме с банковским трояном Trickbot.

Другими словами, если вы обнаружили у себя в системе Emotet, скорее всего, ваши учётные данные, файлы cookies, история браузера, SSH-ключи и другая информация попала в руки третьих лиц.

Учитывая опасность Emotet, очень важно, чтобы жертвы смогли оперативно найти и удалить троян из системы. Для этого теперь можно использовать разработанную японскими специалистами утилиту EmoCheck.

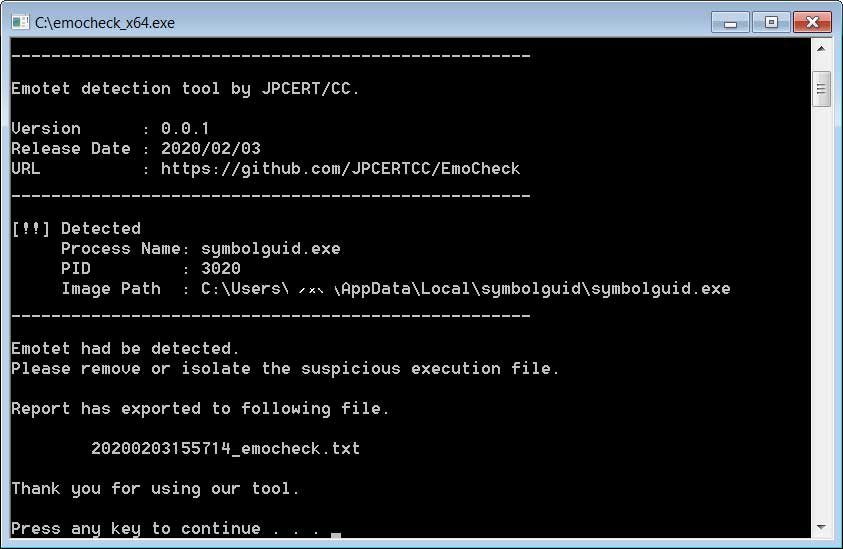
После загрузки распакуйте архив и запустите файл emocheck_x64.exe (для 64-битных систем) или emocheck_x86.exe (для 32-битных). В процессе запуска EmoCheck просканирует систему на присутствие Emotet.

Если вредонос будет обнаружен, инструмент выведет предупреждение, содержащее идентификатор процесса и расположение злонамеренного файла.

Всю необходимую информацию утилита сохранит в лог-файле — [путь к emocheck.exe]/дата и время_emocheck.txt.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru